Google Cloud 11 月 17 日宣布與日本政府合作加強網絡安全,將優先向國家網絡統括室(NCO)、數碼廳、金融機構及重要基建營運商提供防禦 AI 工具。據 Google Cloud 官方公告,首批開放的技術包括專門處理網絡安全任務的 Gemini 4 Carbon for Cyber,以及協助偵測漏洞和修補程式碼的 CodeMender。兩項安排屬優先使用權,並非所有機構已正式部署。
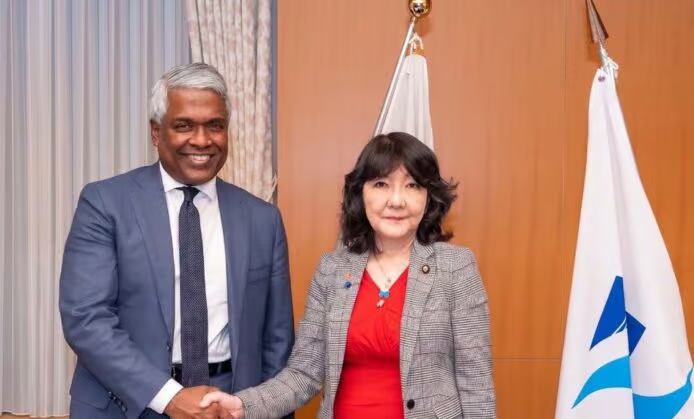
Google Cloud 行政總裁 Thomas Kurian 於 11 月 16 日與日本財務大臣片山皋月會面,翌日公布相關合作措施。Google Cloud 表示,日本企業、政府機構及重要基建近月接連面對勒索軟件和其他網絡攻擊,希望加快找出高風險漏洞及修復問題;公告未列明各機構實際啟用工具的時間及收費。
Gemini 4 Carbon for Cyber 及 CodeMender 優先開放
Google Cloud 將讓指定日本政府部門、銀行及重要基建營運商率先使用 Gemini 4 Carbon for Cyber。這是 Gemini 4 Carbon 的網絡安全專用版本;另一工具 CodeMender 則可協助檢測軟件漏洞,並為程式碼修補提供支援。兩者均屬 Google 公布的防禦工具,實際操作仍需由獲准機構按其內部安全程序安排。
Google Cloud 今次的部署以漏洞發現、風險識別和修補支援為重點,並將 Google DeepMind、Wiz 及 Mandiant 的相關技術納入合作計劃。Google 並未在這份日本公告中公布所有參與機構的名單或工具正式推出日期。
政府及地方機構可獲免費漏洞診斷
Google Cloud 同時推出免費漏洞診斷計劃 Scan for Good,對象包括重要政府機構及地方自治體。計劃採用 AI 工具 Wiz Red Agent,從外部檢查系統可能存在的漏洞,並提出修補方法。這項免費安排的對象與上述防禦模型的優先使用機構並不完全相同,官方未表示所有銀行均可免費使用。
在威脅情報方面,Google Threat Intelligence Group(GTIG)和 Mandiant 將加強與日本主要省廳合作,向政府部門及重要基建企業分享最新網絡攻擊情報,協助相關機構識別正在出現的威脅。
日本 10 月披露 233 宗網攻 政府撥 100 億日圓
日本朝日電視台 11 月 9 日報道,日本在 2026 年 10 月公開的網絡攻擊等事故達 233 宗,按該報道採用的統計口徑創月度新高,約為此前高峰的 2.4 倍。這項數字統計的是公開披露的事故,並非日本全國實際遭受攻擊的總次數。
日本政府早於 11 月 6 日通過網絡安全緊急對策,從預備費撥出約 100 億日圓(約港幣 5 億元)。據財務大臣片山皋月當日的官方發言,其中約 20 億日圓用於政府重要系統的 AI 漏洞檢查,41 億日圓用於警方網絡安全相關設備,另有 38 億日圓加強數碼廳系統防護。Google Cloud 的新合作安排正值日本政府加快採用 AI 防禦技術。
隔離網絡雲端擴展 計劃 2030 年培訓百萬人
Google Cloud 亦宣布擴展 Google Distributed Cloud 的 Air-gapped 隔離環境方案,讓有嚴格資料主權及監管要求的機構,在不連接互聯網的環境中使用雲端及 AI。日本合作夥伴 NTT DATA 已具備由導入至營運的支援能力,富士通及 NEC 則計劃加入銷售合作;針對日本政府的 Gemini for Government 亦計劃提供本地數據處理安排。
在人材培訓方面,Google Cloud 訂下 2030 年前與日本合作夥伴培訓 100 萬名 AI、雲端及網絡安全人材的目標,並會免費提供 10,000 個 Google AI Professional Certificate 課程帳戶及 10,000 個 Generative AI Leader 認證考試名額。相關培訓屬未來目標及優惠安排,不能視為已完成培訓的人數。
資料來源:Google Cloud 官方公告、日本金融廳/財務大臣發言、朝日電視台、Impress Watch