德國柏林工業大學(Technische Universität Berlin)研究團隊公布名為「Hello Again」的攻擊研究,發現有人可透過改動電腦主機板的快閃記憶體(Flash)相關防護,繞過 TPM 的 PIN 錯誤嘗試鎖定機制。研究人員推算,在特定受影響硬件上,4 位數 Windows Hello PIN 最壞約 40 小時可被暴力破解,採用 6 位數開機 PIN 的 BitLocker 防護則由原本約 19 年縮短至 20 天。攻擊需要拆開電腦並接觸硬件,並非遠端破解或直接攻破硬碟加密演算法。
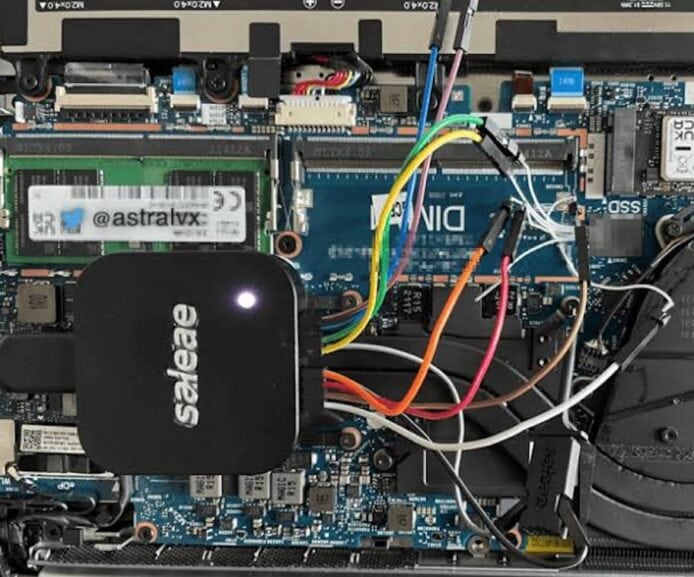
研究利用主機板 Flash 令 TPM 忘記錯誤輸入次數
研究團隊於 11 月 13 日公開論文,分析 Windows 電腦的韌體信賴平台模組(fTPM)。TPM 負責保護與裝置相關的加密金鑰,亦會記錄錯誤 PIN 嘗試次數,避免有人持續猜測密碼。部分電腦使用處理器內的 fTPM,其狀態資料會以加密形式儲存在主機板的 SPI Flash 晶片,而 Replay Protected Monotonic Counter(RPMC)機制原本用來防止有人還原舊狀態。
研究人員發現,部分 AMD 平台未有確認 RPMC 計數器更新是否真正完成,因此可在相關硬件通訊過程中阻止更新;另一種攻擊則利用部分 Winbond Flash 晶片的防護缺陷,令原本不應回復的狀態有機會被還原。TPM 因而可能「忘記」之前已輸入的錯誤 PIN,讓攻擊者重新取得嘗試機會。研究亦在兩部不支援 RPMC 的 AMD 桌上電腦發現,還原舊 Flash 資料可重設鎖定計數。
Windows Hello 與 BitLocker 實測均在 236 次嘗試後成功
研究人員在配備 AMD Ryzen AI 5 330 的 HP OmniBook 3 手提電腦上測試 Windows Hello,輸入 236 次後以約 57 分鐘找到預設測試的 4 位數 PIN。另一項實驗在配備 Intel Core Ultra 5 125H 及 Winbond Flash 的 Framework Laptop 13 進行,研究人員以相同嘗試次數找到 6 位數 BitLocker 開機 PIN;改良測試流程後需時 6 分 55 秒。
| 測試項目 | 正常鎖定機制下最壞推算 | 繞過後最壞推算 | 研究實測 |
|---|---|---|---|
| 4 位數 Windows Hello PIN | 約 69 天 | 約 40 小時 | 236 次嘗試,約 57 分鐘 |
| 6 位數 BitLocker 開機 PIN | 約 19 年 | 約 20 天 | 236 次嘗試,6 分 55 秒 |
40 小時與 20 天是研究團隊按各自測試速度,推算嘗試所有可能組合所需的最壞情況時間,不代表每部電腦都會在同一時間內被破解。Windows Hello 是登入 Windows 的驗證方式,BitLocker 的 TPM 加開機 PIN 則在啟動作業系統前驗證,兩者亦不能混為同一組密碼。
AMD 確認漏洞並安排韌體修正 Intel 指問題涉及第三方 Flash
AMD 於 11 月 17 日發布安全公告,將 RPMC 計數器更新驗證問題列為 CVE-2026-43613,風險評分為 5.1 分。公告涵蓋部分 Ryzen、Ryzen AI、Athlon 及 EPYC 處理器,相關韌體修正的目標發布時間由 2026 年 11 月至 2027 年 2 月不等,仍須由電腦製造商提供適合機款的更新。AMD 建議用家妥善保管裝置及留意被人拆機或改動的痕跡。
Intel 則於 11 月 16 日發表聲明,指研究未證明 Intel 自家元件存在漏洞,亦未在不涉及有問題第三方 SPI Flash 的 Intel 平台成功重現攻擊。Intel 建議用家向電腦製造商查詢相關更新。
PIN 設得較長可減低風險 攻擊仍須實體接觸電腦
研究結果針對可拆開裝置、接觸主機板及使用專門工具的實體攻擊,並沒有顯示黑客可以單靠網絡遠端破解所有 BitLocker 硬碟。對經常攜帶公司電腦、需要保護敏感資料的用家而言,較長而難猜的 PIN 可大幅增加暴力破解所需時間。研究推算,在其測試速度下,8 位數 BitLocker PIN 的最少的暴力破解時間約為 6 年。
使用 Windows Hello 的用家可考慮增加 PIN 長度,使用 BitLocker TPM 加開機 PIN 的用家則應另行檢查開機 PIN 設定;兩者並非同一項設定。用家亦應留意電腦品牌的 BIOS/UEFI 韌體更新,並妥善保管 BitLocker 復原金鑰,避免裝置遺失後才發現防護不足。
資料來源:柏林工業大學研究論文「Hello Again」、AMD 安全公告、Intel 安全聲明