AI 改真人原食譜冇羽衣甘藍改菠菜 紐約時報 NYT Cooking AI 改食譜惹反彈

《紐約時報》(The New York Times)旗下付費食譜 App NYT Cooking 正在測試 AI 改食譜功能,讓訂閱者按手上的材料和廚具調整食譜。部分訂閱者不滿,認為付費是想看由人製作的內容,要求關閉功能,編輯則回覆暫時不可以。

NYT Cooking 試 AI 改食譜 換材料改份量

NYT Cooking 高級編輯 Genevieve Ko 宣布,訂閱者可用新功能尋找替代材料及廚具,按所需人數調整份量,亦可按不同鍋具和工具改寫食譜。

《紐約時報》示範以嫩菠菜代替羽衣甘藍時,AI 建議由於菠菜較快變軟,應在較後步驟才加入。用家可在食譜畫面下方的聊天文字框輸入要求,使用前須同意條款;改好的食譜只供私人使用,不能在 App 內發布或分享。

NYT Cooking 過去已用 AI 處理食譜,兩年前把容量單位轉為公制重量,去年則加入把份量減半或加倍的功能。

數十人要求關閉 AI 訂閱者想看真人內容

部分訂閱者在公布文章的留言區反對新功能,擔心廣泛使用 AI 對環境及使用體驗造成影響。有讀者表示,網上已充斥 AI 烹飪內容,自己付費正是想看由人製作的內容。

報道事件的 Nieman Lab 指有數十名留言者要求加入關閉選項。該網站記者收集了 171 則留言,剔除 12 則《紐約時報》職員留言後用 AI 分析,發現約 77% 讀者留言對新功能持負面態度,14% 持正面態度,其餘屬中性或好壞參半。少數正面留言則指,功能令他們按飲食需要替換材料更方便。

編輯:暫不能關閉 但功能完全自選

有讀者問能否關閉 AI 功能,Genevieve Ko 回覆目前不可以,但強調功能完全由用家自行選擇是否使用。她表示團隊花了大量時間逐一評估樣本,令聊天機械人的答案貼近他們作為烹飪專家會給的回答;現時用家提出的要求有不少是替換材料。

公布文章的留言區開放 4 日後關閉。《紐約時報》發言人 Jordan Cohen 表示,編輯在這 4 日內有回答讀者問題及回應疑慮,而關閉舊文章留言是報社的標準做法,讓管理員集中處理新討論;他亦稱不少用家已在 iOS App 試用,並反映效果良好。

暫只限 iOS 訂閱者 NYT 稱會更廣泛開放

AI 改食譜功能現已向所有使用 iOS App 的 NYT Cooking 訂閱者開放,但仍在測試和逐步推出階段。《紐約時報》會監察功能表現,並表示很快會更廣泛開放,暫未公布具體日期。

對希望閱讀人手製作內容的付費訂閱者來說,AI 改寫後的版本未必經編輯逐一把關,可能影響他們對服務的信任。如果付費訂閱的食譜可以隨時交給 AI 改寫,你付錢買的,還是由人製作的那份食譜嗎?
來源:The New York Times、Nieman Lab

OpenAI 狂發逾 700 篇 AI 數學論文 數學家認突破但批寫得差兼有錯

數學家 Frank Calegari 在陶哲軒(Terence Tao)的網誌發表客席文章,指 OpenAI 早前一次過發布逾 700 篇 AI 數學論文是數學史分水嶺,但批評論文寫得極差、違反引用慣例,部分更有錯誤。他呼籲學界調整聘請、出版論文及培訓學生的方式,應對 AI 對數學研究的改變。

OpenAI 發布逾 700 篇論文 學界反應兩極

OpenAI 早前在 GitHub 一次過發布逾 700 篇完全由 AI 生成的數學預印本,即未經同行評審的論文初稿。數學界對這批論文意見不一:牛津大學數學家 Ursula Martin 批評 OpenAI 把凌亂初稿丟給學界收拾,哥倫比亞大學數論學家 Michael Harris 則表示不會閱讀這些論文。

OpenAI 發言人則表示,公司目標是為數學家及科學家提供工具,因此會用各科學領域的困難問題評估及開發模型。

Frank Calegari:AI 有突破 論文部分出錯

Frank Calegari 認為,OpenAI 這批論文顯示 AI 已能在多個數學領域作出突破性貢獻。他同時指出,論文雖有一些極好的想法,寫作質素卻極差,又違反數學界對引用及歸功的慣例,部分甚至有錯;他認為這反映 AI 公司漠視數學界的做法。

他又認為,這批論文對數論部分重要難題影響甚微;即使解決那些問題,也不代表解決了整個數論,正如元素週期表沒有解決整個化學領域。

Frank Calegari 倡改招聘及培訓

Frank Calegari 主張,數學界應把精力放在自己能控制的聘請、論文出版及學生培訓,而非寄望改變大型 AI 公司的行為。他認為職位、認可及資助比口頭呼籲更能改變行為,招聘時應獎勵繼續探索、不把學科當作已完成的人。

據文章摘要,他建議評審研究時都當作可能用過 AI;招聘應更重視面對面交流,博士後及研究生也應親身面試,讓評審更了解申請人的想法及判斷。

在出版方面,他建議期刊提高對論文寫作及研究重要性的要求,學界放棄不肯改變的期刊。至於研究生教育,他主張讓學生接觸更廣的數學領域,同時保留技術訓練。

他亦指論文預印本平台 arXiv 上有數學家急於發表 AI 輔助論文,爭取率先證明問題。他認為研究者只要選出值得研究的問題,用 AI 取得證明後徹底理解,再發展出新問題,即使證明沒有加入自己的新元素,也應獲得相當功勞。

AI 時代數學家的角色

Frank Calegari 認為,AI 改變數學研究後,學界仍應繼續探索,而非把已解決的問題視為一個領域的終點。他以群論的「有限單群分類」為例,指這項重大成果完成後,該領域的研究熱度反而冷卻。

他認為,對 AI 感到悲觀的人覺得遊戲已經結束,樂觀的人則認為遊戲只是改變了。如果 AI 能證明數學家畢生想解的難題,我們又該怎樣衡量數學家的貢獻?

來源:What's new

ChatGPT 與 Codex 將共用使用額度 Plus、Pro、Business 改以 Token 計算

OpenAI 確認將於 2026 年 12 月起,把 ChatGPT Plus、Pro 及 Business 訂閱方案中 ChatGPT 與 Codex 的使用額度合併計算,並以 Token 用量衡量消耗。根據 OpenAI 最新說明,較強模型及複雜任務一般會消耗較多額度,但一般 Instant 即時聊天不會扣減這項共用額度;官方尚未公布各方案的具體 Token 數量及正式切換日期。 (閱讀全文…)

馬航稱自家系統未被入侵 Amadeus 漏洞仍可能波及近 3 年客戶資料

馬來西亞航空(Malaysia Airlines)表示,其訂位技術供應商 Amadeus 發生網絡安全事故,可能影響 2023 年 8 月至 2026 年 9 月期間經 Amadeus 處理的部分客戶資料。國泰及日本航空等早前亦已公布受影響;馬航強調自家系統未被入侵,暫無證據顯示財務資料被取得,並呼籲客戶提防可疑訊息。

Amadeus 訂位漏洞 波及多間航空公司

Amadeus 為航空公司提供訂位系統技術,今次是其「旅遊訂位顯示環境」出現漏洞,波及多間航空公司。Amadeus 表示已採取措施控制事故及加強監察,調查仍在進行,暫無跡象顯示漏洞被用作勒索軟件攻擊。

受影響的主要是亞洲航空公司,包括國泰(Cathay Pacific)約 53,000 個訂位、日本航空(Japan Airlines)約 92,000 名客戶,以及全日空(All Nippon Airways)最多 37,800 名乘客。大韓航空(Korean Air)、韓亞航空(Asiana Airlines)及星悅航空(Star Flyer)亦在受影響之列,德國 Condor 亦表示資料受影響。各公司數字分別以訂位、客戶或乘客計算,不能直接相加。

國泰早前指,多數受影響紀錄涉及訂位編號、姓名及航班資料;惟馬航未公布涉及哪類資料,國泰的資料類別不能直接套用到馬航。Amadeus 亦未交代合共有多少航空公司及客戶受影響。

馬航或涉近 3 年資料 自家系統未被入侵

馬航在官網發聲明表示,事故可能影響 2023 年 8 月至 2026 年 9 月期間經 Amadeus 處理的部分客戶資料,前後約 3 年。馬航自家資訊科技系統未被入侵,現時亦無證據顯示財務資料被取得。

馬航表示正與 Amadeus 及相關方面合作調查及評估影響,之後會再作更新。聲明未有交代受影響人數、涉及哪類個人資料,以及何時、如何發現事故。

馬航國泰同受波及 Amadeus 供應商風險

馬航及國泰同樣使用 Amadeus 的訂位技術。馬航表示自家系統未被入侵,國泰亦指自身系統及運作未受影響,兩間公司的客戶資料問題都源自供應商,而非航空公司本身。

航空公司把訂位系統交由第三方供應商處理,即使自身系統沒有被入侵,供應商出事仍可能影響客戶資料。Amadeus 未公布受影響航空公司總數,日後或會有其他航空公司公布受波及。

Amadeus 事故後 如何核實可疑訂位訊息

馬航呼籲客戶提防可疑或不請自來的訊息,尤其是索取個人或財務資料的訊息。若外洩資料包括姓名、訂位編號及航班資料,騙徒可能借真實行程令釣魚訊息看來更可信。

收到聲稱要改期、退款或補交證件的訊息時,可直接開啟航空公司官網,或用原訂位確認上的聯絡方式核實,不要經陌生連結提交付款或證件資料。Amadeus 表示自己提供技術而不售票,個別訂位查詢應聯絡出票的航空公司或旅行社。

馬航及 Amadeus 的調查仍在進行,截至發稿時馬航受影響人數及資料類別尚未公布,馬航表示之後會再作更新。若你的訂位資料曾於 2023 年 8 月至 2026 年 9 月期間經 Amadeus 處理,可留意馬航官方通知。

來源:Reuters

幣安稱已補足 95% 被盜資產 BTC、ETH 提款分階段恢復

加密貨幣交易所幣安(Binance)遭黑客盜走約 63 億美元資產後,11 月 1 日宣布已補足約 95% 受影響資產,比前一份公告的 90% 再升 5 個百分點。幣安同日開始分階段恢復提款,據報道,比特幣(BTC)、以太幣(ETH)及部分穩定幣已可提款,但其他網絡和幣種仍須等待安全檢查完成。 (閱讀全文…)

中國掛頸空氣消毒卡聲稱殺菌率 99.99% 內地法院判虛假宣傳賠逾 200 萬元

中國近期流行「空氣消毒卡」宣稱掛在身上便可殺滅附近病毒及細菌,消殺率高達 99.99%,但中國消費者協會調查發現產品未達宣稱效果,亦沒有取得廣告所指的醫療機構技術支援。山東省高級人民法院已於 2026 年 8 月終審裁定涉案企業構成欺詐性宣傳,判生產商支付人民幣 200.8 萬元(約港幣 216.9 萬元)懲罰性賠償。 (閱讀全文…)

Meta 傳聯手中國 Fourier 3 個月造出人形機械人 Max 第二代已開始研發

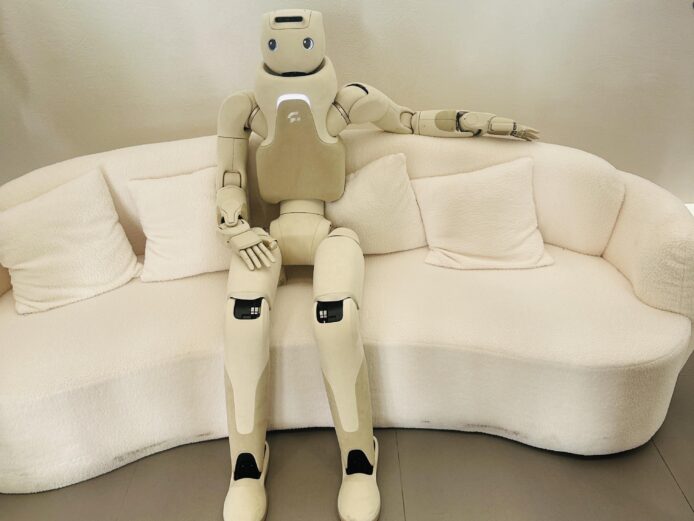
Meta 傳與中國機械人公司 Fourier(傅利葉)合作,約 3 個月便製作出人形機械人原型 Max,並已展開第二代研發。《The Information》10 月 31 日引述知情人士報道,Max 高約 1.5 米、重約 48 公斤,Meta 希望日後讓個人 AI 助理 Muse 透過機械人協助處理家務。Meta 回應指合作目前只作內部研究,沒有出售這批原型機的計劃。


Max 採用 Nvidia Jetson Thor 五指機械手可拿取小物件

據《The Information》報道,Max 採用 Nvidia Jetson Thor 晶片,另設控制機械人動作的軟件系統。機械人胸前裝有兩個揚聲器,臉部能以眼睛和嘴巴模擬表情,五指機械手可拿起小瓶子及玩具。Meta 以 Fourier 過往 3 代機械人的技術為基礎,調整 Max 的身高、身體比例、頭部、顯示屏及鏡頭,並加入機械手和鞋部設計。

Meta 亦為家居互動訂下多項設計要求,包括在 5 米外辨認人聲、在 3 米外辨識揮手等動作、與人保持眼神接觸,以及以不同表情表達正在聆聽、思考或不確定。這些是開發要求,報道未提供完整獨立測試結果,不能據此認定 Max 已在所有家居環境達到相關表現。

Meta 團隊赴上海參與研發 8 月曾內部展示

Meta 機械人產品副總裁 Li-Chen Miller 據報曾在 Fourier 上海工廠駐留近兩個月,與當地團隊共同研製原型。兩家公司完成首部 Max 後,於 8 月底 Meta 內部機械人會議向部分員工展示;目前未見對公眾公開的 Max 完整家務操作示範。

Meta 與 Fourier 已於 9 月開始研發 Max 2。據知情人士透露,新版本將重新設計軀幹及機械手,加強抓取物件的能力,並加入投影裝置及更多感應器,協助研究上落樓梯等動作。這些均屬第二代的開發方向,未有正式產品規格或完成時間。

Muse 由網上 AI 助理走向實體機械人 家務能力仍待驗證

Meta 在 9 月 8 日推出個人 AI 助理 Muse,讓用戶透過應用程式或 WhatsApp 交代工作,處理電郵、安排日程等數碼任務。據《The Information》引述知情人士指,Meta 技術總監 Andrew Bosworth 曾在公司內部將人形機械人形容為 Muse 的實體載體,希望 AI 日後亦能在家庭環境執行實際工作。

Meta 早於 8 月介紹 Muse Spark 1.2 的機械人研究,包括由 AI 將收拾物件、尋找物品等指示拆分成動作步驟。不過該些示範未被確認由 Max 執行,不能直接視為 Max 已具備整理家居或其他完整家務能力。

Meta 強調暫無出售原型機計劃 未定上市日期

Meta 發言人向《The Information》表示,與 Fourier 的合作集中於內部研究及實驗,暫無計劃出售這批機械人原型。報道指 Meta 長遠有意開發消費市場產品,但尚未設定上市日期。路透社其後轉述相關消息時亦註明,未能立即獨立核實《The Information》的報道。

資料來源:The Information、Meta、Meta AI Research、Reuters

印度 BAS 太空站公布更詳細藍圖 約 54 噸 5 個模組 目標 2035 年全面運作

印度太空站 Bharatiya Antariksh Station(BAS)公布更詳細設計,總重約 54 噸,由 5 個模組組成,目標 2035 年全面運作。據 India Today 報道,ISRO 的 BAS 項目總監 K. Kalpana 於 10 月 29 日在新德里 ESTIC 2026 大會上簡報,亦列出站內及站外機械臂等設計。

BAS 太空站規格:約 54 噸、軌道高度約 450 公里

根據印度空間研究組織(ISRO)BAS 項目總監 K. Kalpana 的簡報,BAS 太空站總重約 54 噸,尺寸約 27 米乘 20 米,軌道高度約 450 公里、傾角 51.5 度。India Today 報道指,太空站可居住空間約 100 立方米,發電能力為 60 千瓦。

BAS 的設計可供 3 至 4 名太空人長期駐留,短期任務期間可再多容納約 3 名太空人。ISRO 2024 年 6 月在聯合國和平利用外層空間委員會(UNCOPUOS)的簡報,則寫明正常乘員 3 至 4 人、短期最多 6 人,總重為 52 噸,軌道高度為 400 至 450 公里。

是次簡報在 ESTIC 2026(Emerging Science, Technology and Innovation Conclave)第 3 日的太空科學及技術環節進行。大會於 10 月 27 日至 29 日在新德里 Bharat Mandapam 舉行,由印度總理 Narendra Modi 在 10 月 27 日主持開幕。

BAS 五個模組各有用途

BAS 太空站的 5 個模組各有分工。首個模組 BAS-01 是基礎模組(Base Module),作為技術測試平台,並支援太空站維修、乘員居住需要及載荷機架;BAS-02 是核心模組(Core Module),設有對接設施、載荷機架及抵消微重力影響的運動器材。

BAS-03 是科學模組(Science Module),支援太空漫步、載荷機架,以及可再生的環境控制及生命維持系統;BAS-04 是實驗室模組(Lab Module),設有觀察地球的穹頂艙(cupola)、額外乘員艙及載荷設施;BAS-05 是停泊模組(Berthing Module),提供通用停泊機構(common berthing mechanism),以便日後擴建及讓貨運艙對接。

BAS 太空站會配備機械臂及人形機械人

BAS 太空站的簡報列出站內及站外機械臂、自由飛行系統及人形機械人等計劃中的機械人系統,預計可協助太空人處理站外工作、檢查結構及日後擴建。不過 India Today 指,簡報未有說明各機械臂的確實配置及用途。

BAS 其他設計包括各模組均設對接裝置,以及抵禦輻射、極端溫度、微隕石及軌道碎片的保護。太空站亦會提供微重力實驗平台,研究範疇或包括生命科學、藥物、材料科學及先進製造。

BAS 目前只批准首個模組 BAS-01

BAS 項目目前獲正式批准的只有首個模組。印度內閣於 2024 年 9 月 18 日批准擴大 Gaganyaan 載人航天計劃範圍,發展及發射 BAS-01,目標 2028 年發射。據印度政府新聞局(PIB)2026 年 3 月 25 日發布的國會答覆,現有批准只限首個模組,2025 至 2028 年 4 年間的發展及發射成本估計為 176.3 億印度盧比(₹1,763 crore)。

PIB 同一份答覆指,ISRO 已制定 5 個模組的整體配置,並由國家級檢討委員會審視;Vikram Sarabhai 航天中心(VSSC)亦已向印度業界發出意向書邀請,製造 BAS 首個模組的結構。印度目標 2028 年有首個模組升空,2035 年 5 個模組全面運作。

資料來源:India Today、PIB、PM India(2024 年內閣決定)、PM India(ESTIC 2026 開幕)、ESTIC 2026、ISRO@UNOOSA(2024 年 6 月)

真好城 App 疑出現通知異常 用戶接連收到「test」「verify」訊息

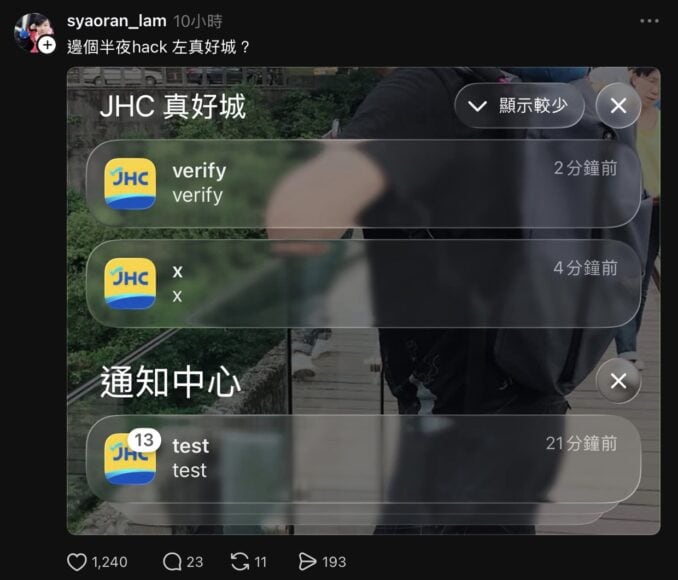
JHC 真好城旗下的 JFUN App 於 11 月 1 日被多名網民反映接連發出內容不明的推送通知,包括「test」、「x」及「verify」等簡短字句。網民在 Threads 分享手機截圖,有人懷疑程式出錯,亦有人猜測系統遭黑客入侵。不過現有截圖僅能證實部分用戶收到異常訊息,尚未有證據顯示涉及黑客攻擊或個人資料外洩。


▲圖片來源:Threads@syaoran_lam


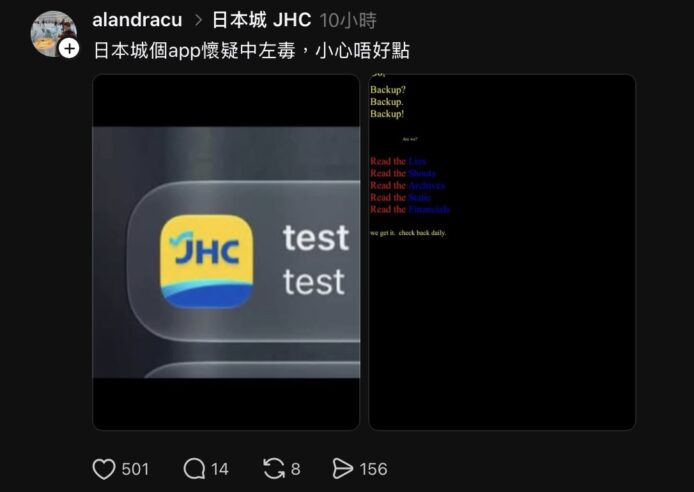
▲圖片來源:Threads@alandracu


網民截圖顯示「test」通知接連出現

Threads 用戶 syaoran_lam 分享的 iPhone 通知畫面顯示,來自「JHC 真好城」的通知分別寫有「verify」及「x」,兩則訊息的顯示時間相隔約 2 分鐘。畫面下方另一個通知群組則顯示「test」,App 圖示旁有「13」的數字標記,反映同一用戶短時間內接獲多則訊息。

另一名網民 alandracu 亦分享「test」通知的截圖,表示懷疑日本城 App「中咗毒」,提醒其他用戶留意。兩名網民的貼文均未提供 App 後台、伺服器或系統紀錄,因此無法由截圖判斷訊息由誰發出。


另一張英文網頁圖片無法證實被黑客入侵

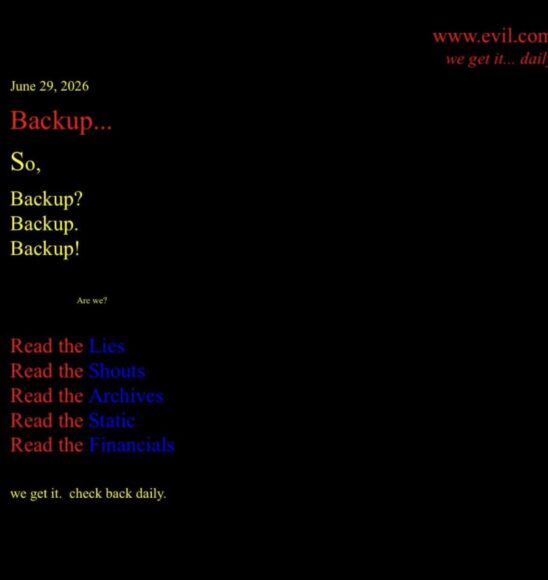
其中一篇貼文同時展示黑底英文網頁,內有「Backup? Backup. Backup!」及「Read the Lies」等文字。查核發現,相關字句原本已出現在獨立網站 evil.com,目前沒有證據顯示該網頁與真好城 App 的通知異常存在直接關係。單憑兩張並列圖片,不能判定 App 遭黑客控制。


▲圖片來源:Threads@alandracu


異常原因未明 iPhone 用戶可暫停通知

Apple App Store 確認「JHC 真好城 JFUN」由 Japan Home Centre (HK) Ltd. 提供,Android 版本亦列於 Google Play。截至目前,事件的推送原因、實際影響人數及是否涉及未經授權操作,仍有待營運方交代。

若通知持續出現,iPhone 用戶可按 Apple 官方指引,在「設定」中選擇相關 App,再進入「通知」關閉「允許通知」。用戶亦可保留異常通知截圖,並避免點擊內容不明的連結,等候官方說明。


資料來源:網民 Threads 貼文截圖、Apple App Store、Google Play、Evil.com、Apple 支援

Samsung 廣告車巡迴加拿大街頭 模仿 iPhone Duo 爆屏畫面推銷 Galaxy Z Fold8

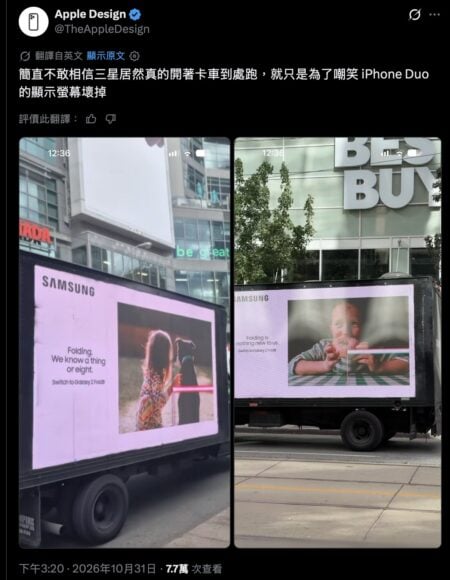
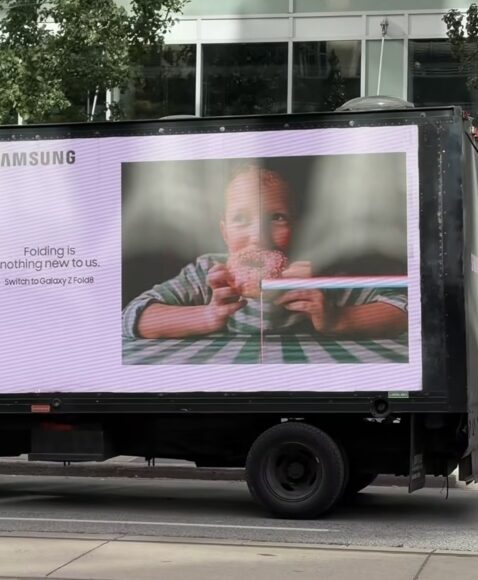
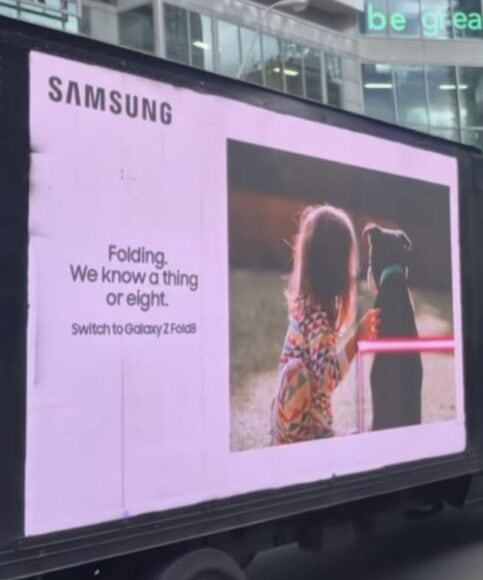
Samsung 趁 Apple iPhone Duo 上市後出現內屏損壞個案,在加拿大出動配備大型電子屏幕的流動廣告車,展示模仿熒幕破裂、出現亮線的畫面,宣傳自家 Galaxy Z Fold8。據加拿大科技媒體 MobileSyrup 報道,廣告車於 10 月 30 日在多倫多及溫哥華街頭出現,Samsung 亦在加拿大官方社交平台發佈相關廣告。


Samsung 廣告車模擬 iPhone Duo 內屏損壞畫面

Samsung 的流動廣告車在大型屏幕上展示宣傳相片,畫面中央出現裂痕般的直線,並延伸出紅色或粉紅色橫線,模仿部分 iPhone Duo 用家回報的內屏故障。廣告配上「Folding is nothing new to us」(摺疊對我們來說並非新鮮事)及「Folding. We know a thing or eight.」(說到摺疊,我們已有 8 代經驗)等標語,最後呼籲消費者「Switch to Galaxy Z Fold8」(轉用 Galaxy Z Fold8)。


Samsung 加拿大官方 Instagram 亦發佈相同概念的系列圖片。據加拿大科技網站 iPhone in Canada 報道,Samsung 原定先讓流動廣告車在多倫多和溫哥華巡迴,再於週末到蒙特利爾展示。Samsung 發言人向 MacRumors 形容這次活動帶有玩笑意味,借摺疊手機市場競爭及不同品牌的產品經驗作宣傳。現有資料未能確認廣告車專門在 Apple Store 門外巡遊。


Apple 承認少量 iPhone Duo 內屏出現問題

Apple 於 10 月 26 日承認少量 iPhone Duo 內屏出現故障,有用家反映機身攤開後,摺痕附近出現裂紋或亮線。Apple 表示問題通常會在受影響裝置開始使用後不久出現,建議遇到問題的用家直接聯絡 AppleCare 安排更換。公司尚未公佈受影響數量,亦未正式確認故障成因。

維修網站 iFixit 曾根據拆解影片、專利及電腦斷層掃描模擬鉸鏈結構,認為中央支撐桿附近可能出現局部受壓情況,但這仍屬技術推測,不能當作 Apple 已確認的原因。


Samsung 首代 Galaxy Fold 亦曾因屏幕故障延期

Samsung 雖以 8 代 Galaxy Z Fold 經驗作宣傳,但其首代 Galaxy Fold 在 2019 年同樣曾遇到屏幕問題。Samsung 當年 4 月 23 日發公告,承認部分評測機出現顯示異常,並押後發售,以進一步檢查及加強熒幕保護。今次廣告中的「破屏」只是刻意製作的視覺效果,不能據此推斷 Galaxy Z Fold8 或 iPhone Duo 整體故障率。


資料來源:MobileSyrup、iPhone in Canada、MacRumors、Reuters、Samsung Newsroom

李家超:2030 年後基本建成國際創科中心 河套園區逾 120 機構進駐

行政長官李家超 11 月 1 日在 2026 大灣區科學論壇開幕式發表視像致辭,表示香港將按照今年 9 月公布的首份五年規劃,在 2030 年後基本建成國際創新科技中心。他透露河套香港園區已有超過 120 間創科企業及機構進駐,政府亦計劃與廣東省及深圳市加強新型工業和科研成果轉化合作。

河套香港園區已有逾 120 間企業及機構進駐

河套深港科技創新合作區香港園區已有超過 120 間創科企業及機構進駐。李家超表示,港深兩地將利用「一河兩岸」、「一區兩園」的布局加強合作,並讓河套園區與毗鄰的新田科技城銜接研發、成果轉化及生產環節。

根據政府 9 月公布的《施政報告》,當時已有超過 100 間企業及機構陸續進駐河套香港園區,兩座濕實驗室大樓亦已全數租出。創新科技及工業局 10 月公布,園區第一期餘下八幅地塊的招標結果預計在今年底前公布,相關建設仍在推進。

新田科技城規劃約 210 公頃創科用地

新田科技城將提供約 210 公頃創科用地,與河套香港園區分工發展。政府早前解釋,河套園區側重科研、技術轉化及中試;新田科技城則提供原型製作、中試以至量產的下游產業空間,與大灣區其他城市的供應鏈配合。這些是規劃中的發展方向,並非所有用地及設施已落成。

五年規劃提出 2030 年後創新開支佔 GDP 達 3%

香港首份五年規劃涵蓋 2026 至 2030 年,提出在 2030 年後基本建成國際創科中心。政府早前亦公布兩項相關目標:力爭在 2030 年後將本地創新活動總開支佔本地生產總值(GDP)的比例提高至 3%,以及把製造及新型工業產業增加價值佔 GDP 的比重提高至 5.5%。兩項數字屬規劃目標,並非現時已達水平。

擬與廣東及深圳推動產業創新合作

李家超表示,香港將與廣東省商討新型工業協同發展行動計劃,並按照「合作研發、協同轉化、共享發展」原則,與深圳建立產業創新平台。他同時提出利用香港的金融及專業服務,協助大灣區創科企業融資和拓展海外市場。有關跨境合作仍屬政府推進或商討中的安排,未等於相關平台和計劃全部正式運作。

李家超亦指出,「深圳—香港—廣州」創新集群已連續兩年位列全球首位。他認為大灣區的科研機構、院校和企業可以加強協作,香港則可發揮國際金融和營商制度方面的優勢。

資料來源:香港商報、2026 年施政報告、創新科技及工業局、政府新聞公報

法國國民議會通過每 GB 0.055 歐元「數據稅」 VideoLAN 指每年或要付逾百萬歐元

法國國民議會 10 月 30 日審議 2027 年度財政預算案時,以 11 票對 10 票通過社會黨議員提出的第 I-1358 號修正案,向內容供應商按傳送給法國用戶的數據量徵稅,每 GB 收 0.055 歐元(約港幣 HK$0.47)。提案議員預計每年可帶來 100 億歐元(約港幣 848 億元)收入,但條文仍須經參議院審議,未有生效。

按數據量而非營業額計稅

修正案由社會黨議員 Laurent Lhardit 領銜,名為「數碼數據生產者稅」(taxe sur les producteurs de données numériques),會在《普通稅法典》加入新一章。稅項由發送數據的內容供應商繳交,而非網絡供應商;網絡供應商只負責在法國消費通訊監管機構 Arcep 及稅務部門監督下,統計各發送者傳送給客戶的數據量,每季交予稅務部門,不記錄數據內容或去向。使用 CDN 的公司則以 CDN 流出的數據量計算。具體技術細節仍有待政令訂明。

條文同時設上限,稅額最多為該公司法國營業額的 15%,或其全球總營業額的 2%。提案說明指,上限是考慮到影片串流及遊戲等每歐元營業額數據量特別高的行業。說明又引述 Arcep 數字,指法國網絡供應商用戶每年接收約 2,000 億 GB 數據,當中 Google、Meta、Amazon、Netflix 及 Akamai 已佔一半。

根據國民議會投票紀錄,當日只有 35 名議員參與表決,11 票贊成、10 票反對、14 票棄權。法國媒體《Tele Satellite》報道,修正案是在政府及預算總報告人反對下通過;內容相同的提案 10 月 9 日曾在財政委員會被否決。

VideoLAN 炮轟 議員反駁不適用

開發 VLC 播放器、總部設於法國的非牟利組織 VideoLAN 在 X 發文批評,指議員通過一項「他們不理解」的稅項,會令 VideoLAN 每年要付逾 100 萬歐元(約港幣 848 萬元),又質疑議員一邊說要追求科技主權,一邊推出這項稅項。Laurent Lhardit 回應指稅項設有上限,按條文不會適用於 VideoLAN,叫對方先讀條文。不過條文本身未有寫明非牟利組織豁免,上限亦以營業額計算,實際如何應用仍有待釐清。

《Tele Satellite》亦以一個兩名成人及兩名青少年的家庭模擬,假設每月看 YouTube、Netflix 及電視台重溫共約 555 GB,對應稅額每月約 30.53 歐元(約港幣 HK$259);計及 15% 上限後約 20.40 歐元。該媒體指平台或會把成本轉嫁訂戶,但上限是以整個集團營業額計算,並非按個別家庭計算。

仍須參議院審議

這次只是預算案一讀中的一項修正案。預算案第一部分仍要由國民議會表決,之後送交參議院審議,條文在兩院往返期間仍可能被修改甚至刪除。

資料來源:Assemblée nationale、Datan、Tele Satellite、Capital

Poker 新式出千輔助軟件藏木馬 Claude 揭對手疑偷睇底牌

職業網上撲克玩家 Alex(化名)用 Claude AI agent 分析牌局數據時,發現電腦背景運行一個並非由他安裝、可擷取螢幕畫面甚至操控電腦的程式,懷疑對手藉此偷看牌局。網絡安全顧問追查後指,攻擊者把惡意程式藏在撲克輔助軟件的更新及官方下載版本之中。

AI 分析牌局時揭發 背景程式可擷取螢幕

Alex 原本使用 Claude AI agent 分析自己的牌局數據;AI agent 即可代用戶在電腦上執行工作的 AI 助理。Claude 在分析期間發現名為 MeshAgent 的程式在背景運行,似乎能擷取螢幕畫面,甚至操控整部電腦。Claude 的報告顯示,程式於 4 月 24 日安裝,並非由他本人安裝。

他表示,Claude 根據螢幕分享時出現的畫面錯誤,找出 11 個附時間標記、程式正在擷取畫面的時段。這 11 次他都在網上撲克平台 ACR(Americas Cardroom)打牌,其中 10 次同桌都有用戶名為 OxOO 的對手。他聲稱自己被騙走約 30,000 美元(約港幣 23.4 萬元)。

木馬藏身撲克軟件更新 防毒未有察覺

網絡安全顧問 WolfSec(化名)追查後指出,攻擊者入侵了 Jurojin 和 Intuitive Tables。這兩款撲克輔助軟件供玩家同時在多張牌桌打牌。

攻擊者入侵 Jurojin 開發者的更新系統,透過正常自動更新向現有用戶派發遠端存取程式。Intuitive Tables 開發者的測試電腦亦因 Jurojin 更新中招,攻擊者在開發者簽署安全憑證前加入惡意程式碼,之後經官方網站供人下載。

WolfSec 指,被改動的 Intuitive Tables 看似運作如常,實際上會檢查玩家檔案中的用戶名,並與攻擊者伺服器上的名單比對。名單上的用戶才會下載額外惡意檔案,名單外的用戶則一切如常;名單上的玩家看來都被暗中安裝了 MeshAgent。由於惡意程式經正常更新渠道或官方版本派發,用戶及防毒軟件都未有察覺異樣。

據稱多年涉數百萬美元 平台封號退款

該顧問估計,惡意軟件派發給超過 1,000 名用戶。同一攻擊者據報多年來針對數以百計玩家,在多個大型撲克網站涉及的金額據稱達數百萬美元。

攻擊者沒有即時盜取受害者電腦上的加密貨幣或其他投資,而是長期偵察。該顧問相信,同一攻擊者早於 2022 年已用較簡單方法嘗試入侵玩家電腦。

網上撲克平台 ClubWPT Gold 已封鎖涉事帳戶,並向另一名玩家 Mike(化名)退款。CoinPoker 則表示,早於 2025 年已調查並封鎖該玩家,向受影響玩家退回逾 100,000 美元(約港幣 78 萬元)。

職業玩家 Patrick Howard 則表示,他於 9 月初、事件公開前數星期已向網上撲克平台 GGPoker 舉報該可疑玩家,平台多次確認看過報告,但沒有採取行動。

自查電腦是否被遙距操控 AI 只屬輔助

今次攻擊透過撲克輔助軟件派發惡意程式,而被改動的 Intuitive Tables 會進一步針對名單上的玩家下載惡意檔案。防毒軟件未有察覺異樣,顯示單靠防毒軟件未必足夠。

一般用戶可定期檢查背景程式和開機自動啟動項目,留意不認識的遠端存取軟件,並核對程式安裝日期與自己的紀錄。螢幕分享或畫面出現無故錯誤,也可能是值得進一步檢查的線索,但不能單憑這些現象斷定電腦中招。

Claude 協助這名玩家發現異狀屬個別經驗,不能代表 AI agent 普遍能偵測惡意軟件。電腦裏有沒有自己不認識的背景程式,不妨抽時間檢查一下。

來源:WIRED

Meta 低調推出 AI 試衫 App Style Sketch 可憑 IG 舊相建立虛擬衣櫃生成造型建議

Meta 近日低調推出獨立人工智能時裝應用程式 Style Sketch,讓用戶把已經擁有的衣服整理成數碼衣櫃,再由 AI 提議配搭方案,並在虛擬模特兒身上預覽造型。App 已在印尼、新加坡及泰國的 iOS 和 Android 平台推出,目前未有香港上架安排或全球推出日期。 (閱讀全文…)

教宗良十四世籲為 AI「解除武裝」 促各國禁止致命自主武器

天主教教宗良十四世(Pope Leo XIV)10 月 30 日在梵蒂岡接見人工智能研究人員及專家,呼籲國際社會為人工智能(AI)「解除武裝」,並促請將於 11 月在日內瓦會面的各國採取具體行動,推動禁止致命自主武器。他強調機器只是工具,影響人命、自由及動用武力的決定,必須由人類作出有效而負責任的監督。 (閱讀全文…)

俄羅斯將 Apple、Microsoft 列入監管名冊 要求保存通訊紀錄3年

俄羅斯通訊監管機構 Roskomnadzor 已將 Apple 及 Microsoft 列入「資訊傳播組織者」(ORI)名冊。兩家公司於 10 月 2 日完成登記,消息到 10 月 28 日才獲當地媒體廣泛報道。按照俄羅斯法律,名冊內企業必須在當地保存指定用戶通訊資料,並按安全機關要求提供。現時尚未有證據顯示 Apple 已向俄羅斯交出 iMessage 訊息內容。 (閱讀全文…)

Sam Altman 稱電腦 RAM 閒置浪費資源 AI 運算應集中雲端處理

OpenAI 行政總裁 Sam Altman 在 10 月 29 日播出的 Cheeky Pint Podcast 節目中談及全球記憶體供應緊張,認為把大量 DRAM 放在使用率偏低的個人電腦,未必是有效的資源分配方式。他主張讓 AI 運算更集中於雲端資料中心,以提高有限記憶體的使用率。這番言論亦令本地 AI 與雲端 AI 的取捨再次受到關注。 (閱讀全文…)

香港電訊同意退出美國市場 2027年9月前停止當地電訊服務

電訊盈科旗下香港電訊(HKT)已同意停止在美國提供電訊服務。路透社10月30日報道,香港電訊與美國聯邦通訊委員會(FCC)達成同意令,須在協議生效後30天內申請終止相關服務,並最遲於2027年9月1日停止向美國及在美國境內提供國際和國內電訊服務。FCC則不再繼續原有撤銷營運許可程序。

協議涉及香港電訊及4間子公司

FCC早前展開的審查涉及HKT (International) Limited,以及PCCW Global, Inc.、PCCW Global Limited、Gateway Global Communications Inc.及PCCW Global (UK) Limited四間全資子公司。根據路透社查閱的同意令,有關公司將按協議安排結束受美國電訊授權規管的服務。

這項安排有兩個不同期限:30天內須向FCC提交停止服務申請,實際服務則最遲在2027年9月1日終止。協議針對美國境內及向美國提供的相關電訊業務,不能直接理解為香港電訊在香港的家居寬頻或流動通訊服務要停止。至於具體客戶遷移安排,路透社報道未有交代。

FCC去年提出國安疑慮 撤牌程序不再繼續

FCC在2025年10月15日向香港電訊及其子公司發出命令,要求解釋為何不應展開撤銷營運許可程序。FCC當時指出,香港電訊與中國聯通(美洲)存在關聯,而中國聯通是電訊盈科的股東之一;美方因而質疑相關企業持有美國電訊授權是否符合國家安全要求。

雙方現以同意令結束爭議。這與FCC直接完成撤牌程序有所不同,亦不應把美方提出的國家安全疑慮寫成已證實的違法行為。路透社指出,FCC停止推進程序後,原本可能透過正式撤牌審查披露的國安疑慮細節,亦未必會進一步公開。電訊盈科未有即時回覆路透社查詢。

美國擬收緊中國電訊商接入規則

FCC此前已禁止中國移動、中國電信及中國聯通向美國提供國際電訊服務。當局10月29日再宣布,計劃於11月19日表決新提案,限制中國三大電訊商及部分以IP網絡提供通話服務的營運商直接取得美國電話號碼。使用華為或中興等被FCC列為國安風險企業設備的服務供應商,亦可能受到限制。

上述電話號碼限制仍屬待表決提案,尚未生效。FCC亦在考慮限制相關中國電訊商連接美國網絡及在當地營運數據中心,與香港電訊這次同意結束美國業務屬不同監管事項。

資料來源:Reuters(香港電訊同意令)、FCC(2025年10月命令)、Reuters(電話號碼接入提案)

美軍至少6基地冷凍庫離奇自行解凍 大批食品報廢疑涉網絡攻擊

美國多個軍事基地今年 8 月先後發生冷藏及冷凍設備故障,部分冷凍庫更在夜間自行進入除霜模式,令大量食物變壞。《Reuters》10 月 29 日引述 4 名知情官員報道,美國國防部現正將事件視為疑似網絡攻擊調查,軍方並與法國執法部門聯絡。不過當局尚未確認黑客入侵是故障原因,亦未公布涉事者身份。

軍事基地超市冷凍庫一夜解凍 最少6間商店受影響

事件發生於 8 月下旬,受影響的是設於美軍基地內、供軍人及家屬購買日常食品的超市(commissary)。《Reuters》翻查基地公告與社交平台帖文,確認最少 6 間基地超市曾發生冷藏設備故障。部分商店暫停出售肉類、奶類及冷凍食品,以免已失去適當溫度控制的食品流入市場。

其中亞利桑那州 Fort Huachuca 軍事基地在 8 月 26 日表示,超市的冷凍設備夜間意外進入除霜模式,內部溫度上升,導致食物變壞。這宗個案特別之處,是冷凍設備並非單純失去電力或停止運作,而是出現了令食物升溫的操作狀態。但現階段無法確定設備是自行故障,還是有人遠端更改設定。

美國軍方聯絡法國 追查類似冷凍設備網攻

美國陸軍犯罪調查局表示,旗下網絡犯罪調查單位正參與調查,並與法國執法機關合作了解歐洲冷凍設備故障。美軍網絡司令部(Cyber Command)亦表示,相關部隊正與其他政府及執法單位協調,但沒有交代調查細節。《Reuters》表示,目前無法確認調查是否已得出結論。

法國在 10 月 12 日前後發生另一宗已被當局列為網絡攻擊的冷凍設備事故。黑客更改多間連鎖超市的溫度設定,受影響場所其後擴大至逾 350 個。當中 Intermarché 表示,約 150 間分店的冷藏設備曾被調至高達攝氏 50 度,持續約 6 小時,令大批食品報廢;部分法國商店的設備更因異常高溫起火。

兩國事件都涉及冷凍設備異常升溫,但現時沒有證據確認兩者由同一批黑客策動,亦未能斷定使用了相同入侵手法。

聯網溫控系統成風險 美軍設備品牌仍未確認

不少商業冷凍設備的控制器可透過網絡供維修人員遠端調整設定。設備一旦有安全漏洞,又缺乏更新或存取限制,攻擊者便可能改變溫度控制,造成食品損失。丹麥設備商 Danfoss 指出,部分法國受影響系統已過時或使用舊版韌體,可能增加遭入侵風險。

《Reuters》未能確定美國涉事基地有否採用 Danfoss 或其他指定品牌的控制器,因此不能將法國設備的已知漏洞當成美軍事故原因。調查最終仍需確認設備記錄、設定變更及是否存在未經授權存取,才能判斷這次連環故障是否屬網絡攻擊。

資料來源:Reuters(10 月 29 日)、Stars and Stripes、Reuters(10 月 12 日)

Google 太空 AI 衛星有限電力寫詩 4 顆 TPU 每次只開 1 顆約 20 分鐘

Google 的 Project Suncatcher 原型衛星近日在軌道上用自家 AI 晶片回答提示,第一題是寫一首關於身在太空的俳句。Google 稱這是首次有資料中心級 TPU 在軌道上產生 AI 回應。

Google 把資料中心級 AI 晶片送上太空

Project Suncatcher 是 Google 研究太空 AI 運算的計劃,原型衛星由 Google 與衛星公司 Planet 合作建造,搭載自家 TPU(Tensor Processing Unit)。TPU 是 Google 資料中心用來處理 AI 工作的晶片。

衛星於 10 月初搭乘 SpaceX 的 Transporter-18 共乘任務升空,同一枚 Falcon 9 火箭載有超過 100 個其他太空載具。升空後團隊用了數星期進行啟用檢查,包括為主機及 TPU 模組上電,並成功完成早期機器學習測試,之後才迎來 Google 所稱的「Hello World」里程碑。

第一題寫太空俳句 飛經挪威傳回答案

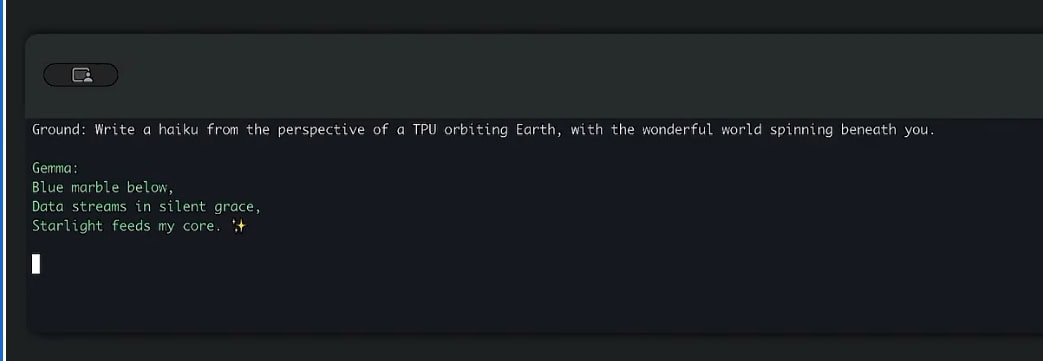
地面站趁衛星過境,把第一個提示上傳至機上的 Gemma 4 開放模型,要求它寫一首關於身在太空的俳句。衛星飛經挪威斯瓦巴(Svalbard)時,將生成的詩傳回地面:

Blue marble below
Data streams in silent grace
Starlight feeds my core.

深色終端機畫面顯示地面提示要求寫一首太空俳句,以及 Gemma 回覆的三行詩句
衛星上的 Gemma 模型為太空俳句提示生成了答案,詩句由衛星飛經挪威時傳回地面

團隊之後再測試太空主題的五行打油詩(limerick),以及要求模型回報酬載系統技術狀態的遙測提示。Google 發言人亦表示衛星運作正常。

載 4 顆 TPU 一次只開 1 顆約 20 分鐘

據 TechCrunch 報道,原型衛星載有 4 顆 TPU,發電量最高為 1 千瓦。由於 TPU 耗電量大,衛星一次只能開啟 1 顆,每次約 20 分鐘,令太空與地面的通訊安排更複雜。

按此推算,原型衛星可用的運算量可能相當有限;今次測試主要驗證 TPU 能否在太空運作,距離大規模太空運算仍有一段路。

下一步測輻射與熱應力 2027 年雙衛星連線

Google 表示,團隊下一步會測試 TPU 在軌道上承受熱應力及輻射時的表現。太空輻射可能造成「位元翻轉」(bit flip),改動記憶體中的數值,令資料出錯,而一般監控工具未必察覺。

升空前,Google 曾在 UC Davis 的 Crocker 核子實驗室用質子束測試 Trillium TPU,同時讓晶片處理 AI 工作。Google 稱初步結果顯示,該型號可承受的總電離輻射劑量,高於 5 年太空任務所受的劑量。

Google 表示,確認 TPU 能在太空可靠運作後,下一個里程碑是 2027 年的 2 顆互連衛星。這 2 顆衛星的發電量將更高,並會展示衛星之間的光學連線;至於多顆衛星能否分工運算,仍有待進一步測試。

來源:Google Blog