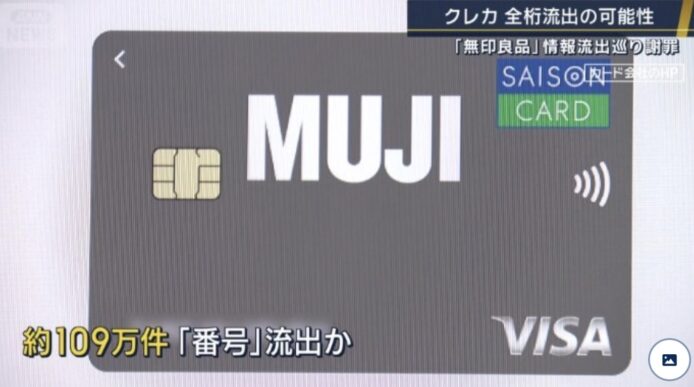
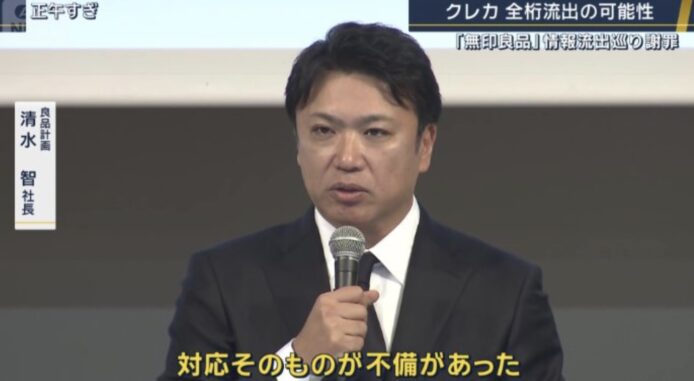
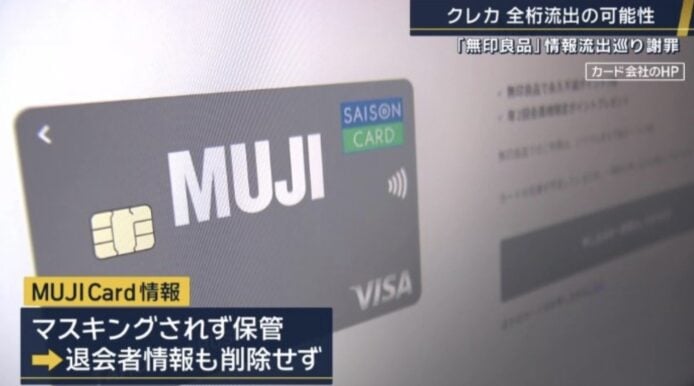
日本無印良品(MUJI)營運商良品計畫於 11 月 12 日召開記者會,承認公司系統遭未經授權存取,約 109 萬筆 MUJI Card 信用卡資料可能外洩,當中包括未經遮蔽的完整 16 位卡號。社長清水智承認,早應刪除的舊卡號一直留在系統內,而且沒有加密或遮蔽。發卡機構表示,涉事卡片中約 34.5 萬張仍然有效。
2021 年已停用完整卡號 舊資料一直沒有刪除
良品計畫過去以 MUJI Card 完整信用卡號碼識別會員,方便向持卡人提供專屬優惠。公司於 2021 年 7 月更改識別方式,不再使用及收取完整信用卡號碼,當時亦決定刪除以往收集的資料。
不過,良品計畫在 11 月 12 日記者會承認,舊卡號沒有按照原定政策刪除,並以沒有加密、沒有遮蔽的方式繼續儲存。部分已取消信用卡或退出會員計劃的客戶資料同樣留在系統內。公司表示,尚未查明刪除程序失效究竟涉及人為失誤還是系統問題,會繼續調查。
109 萬筆資料可能外洩 34.5 萬張卡仍有效
發卡機構 Credit Saison 公布,可能遭未經授權存取的資料涉及約 109 萬筆 MUJI Card 紀錄,涵蓋 2000 年 10 月至 2021 年 7 月期間申請信用卡的客戶。當中約 34.5 萬張卡仍有效,另約 74.5 萬張已取消或過期。2021 年 8 月起申請的 MUJI Card 不屬今次披露的受影響範圍。
相關資料可能包括完整信用卡號碼、出生日期及 MUJI Card 會員 ID,部分客戶的姓名、地址、電話、性別及電郵地址亦可能受影響。Credit Saison 強調,卡面持卡人姓名、信用卡有效期限及安全碼(CVV)不在今次可能遭存取的卡片資料內。目前未能確認約 109 萬筆資料已全部實際流出,亦不能將可能外洩等同信用卡已遭盜用。
MUJI App 會員資料亦受影響 日本網店停運
良品計畫於 10 月 30 日首先披露,MUJI App 及相關服務最多約 2,726 萬筆會員資料可能遭未經授權存取。隨後調查再發現完整信用卡號碼、部分網上購物資料及貨到付款收件人資料亦可能受影響。
日本無印良品網上商店自 11 月 6 日起暫停服務。公司於 11 月 9 日表示,另有黑客使用可能從其他網站取得的帳號密碼,對網店展開大量登入嘗試,因此決定延遲恢復服務。至 11 月 12 日記者會,網店仍未公布重開日期;日本實體店維持營業。公司表示,涉及信用卡資料的入侵與密碼清單攻擊屬不同攻擊方式。
發卡機構加強監察 受影響客戶可免費換卡
良品計畫社長清水智就未能阻止入侵、未有刪除不再需要的卡號,以及網店長時間停止服務公開道歉,承諾重新檢討資料管理方式,減少保留非必要個人資料。
Credit Saison 已加強監察 MUJI Card 交易。發卡機構在 11 月 4 日公告中表示,當時未發現信用卡不當使用個案異常增加,並會安排受影響持卡人免費申請換卡。良品計畫與 Credit Saison 從 11 月 10 日起陸續透過電郵或郵寄通知相關客戶,提醒用家核對信用卡月結單,發現不明交易應立即聯絡發卡機構,亦須提防冒認無印良品或銀行的釣魚訊息。
資料來源:良品計畫 11 月 4 日公告、良品計畫 11 月 9 日公告、Credit Saison 官方公告、ITmedia NEWS 記者會報道、朝日電視台