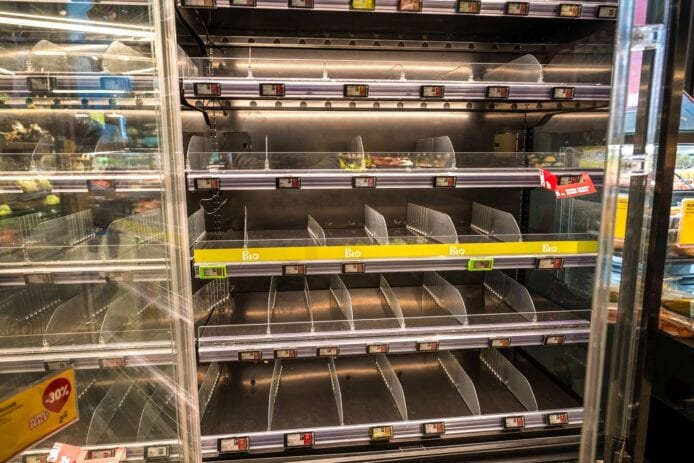
歐洲多國超市的商用雪櫃於 10 月至 11 月接連遭黑客遙距操控,冷藏及冷凍設備被切換至除霜模式,造成大批食品報廢。路透社報道,比利時網絡保安研究員以「admin」及「12345」成功登入模擬控制系統,示範預設密碼的風險。法國政府表示,10 月首輪攻擊波及逾 700 個零售據點,造成數千萬歐元損失。
網絡保安專家示範 admin/12345 登入冷藏控制系統
比利時 Howest 應用科技大學 Cyber 3 Lab 研究員 Laurens Singier 11 月 4 日向路透社示範,只需在實驗室的冷藏控制系統輸入帳戶「admin」及密碼「12345」,便可進入管理介面。他按下介面上的控制按鈕,即可啟動或關閉模擬設備的加熱功能,展示入侵者一旦取得管理權限,可以如何操控冷藏設備。
Singier 解釋,大型超市可能有約 100 部雪櫃及冷凍櫃,維修人員通常透過中央控制器及網頁介面統一設定溫度、冷卻與除霜時間。若管理介面直接連接公共互聯網,而商戶仍然使用出廠預設帳戶及密碼,外人便有機會找到設備並嘗試登入。部分舊型號亦存在已公開的軟件漏洞。
需要留意,路透社拍攝的是研究人員使用測試裝置進行的示範,並非實際黑客犯案影片。當局尚未公開確認所有受影響設備的具體入侵方式,不能單憑示範斷定每宗攻擊都使用「admin/12345」,亦沒有證據確定這組密碼在個別商戶沿用多少年。
法國逾 700 個零售據點受襲 11 月再波及多國超市
法國在 10 月 11 日至 12 日首先發生大規模冷藏系統攻擊。黑客遙距修改設備設定,部分雪櫃溫度升至攝氏 50 度,超市須丟棄受影響的新鮮及急凍食品。法國政府其後確認,事件涉及逾 700 個零售據點,造成數千萬歐元食物及設備損失,部分地點更出現火警。
到 11 月 1 日至 2 日,歐洲再出現另一輪類似攻擊。比利時 Carrefour、Delhaize,以及瑞典 ICA、Coop 等超市的冷藏設備均受影響,荷蘭、德國等地亦有相關報告。法國 3 個血液儲存設施的冷藏系統同樣遭人修改設定,工作人員及時應對。這批事件涉及商用冷藏管理設備,並非一般家庭使用的智能雪櫃。
研究人員偵測到大量密碼測試 受攻擊設備採用舊版韌體
法國網絡安全公司 Sekoia 11 月 10 日公布調查,表示研究團隊在法國及荷蘭設置模擬 Danfoss 冷藏控制器的誘捕系統,數星期內記錄到來自 26 個不同 IP 位址的探測活動,其中包括以「12345」嘗試登入「Supervisor」及「admin」帳戶。研究團隊亦在 11 月 1 日偵測到針對管理員帳戶的漏洞利用嘗試。
Sekoia 指出,受攻擊設備不少仍使用過時韌體,而且管理介面直接暴露於公共互聯網。黑客可更改溫度、除霜程序及警報門檻,令維修人員未必即時察覺異常。不過研究團隊未能證實所有攻擊均透過預設密碼進行,部分已公開漏洞是否在首輪攻擊中被利用,仍有待確認。
法國指控伊朗網絡部隊 11 月跨國攻擊主謀未明
法國外交部 11 月 9 日發表聲明,將 10 月發生的攻擊歸咎於伊朗革命衛隊相關網絡部隊 Shahid Kaveh,並表示將推動歐盟制裁相關人員及組織。伊朗否認法國指控,形容有關說法毫無根據。法國對 10 月攻擊的歸責,暫時不能直接套用至 11 月涉及多國的另一輪事件,後者的幕後組織仍未獲正式確認。
研究人員建議零售商及冷鏈設施營運者,不應讓冷藏控制器的管理介面直接暴露於公共互聯網;遠端維修應採用受保護的連線,例如 VPN,並更改預設密碼、安裝可用的韌體更新,以及定期監察設定及登入紀錄。已停止支援的舊設備亦需評估更換,避免單一中央控制器失守便影響整間超市的冷藏設備。
資料來源:Reuters、Reuters 現場示範影片、Sekoia、法國外交部、BBC