

Apple 法國法規網站出現一款尚未發表的 iPad mini Smart Folio 保護套,型號 A3632 與現有款式不同,令外界猜測新一代 iPad mini 即將登場。傳聞新機將改用 OLED 顯示屏,並可能於 10 月 27 日或 28 日發表,但 Apple 尚未證實有關安排。 (閱讀全文…)
美國 8 州分別起訴 OpenAI 指 ChatGPT 傷害兒童並誤導用戶
美國 8 個州於 10 月 14 日分別向各自州法院起訴 OpenAI,指公司未有充分警告家長及其他用戶 ChatGPT 的潛在風險,卻將產品宣傳為安全可靠,涉嫌違反消費者保障法例。提出訴訟的包括愛荷華、堪薩斯、內布拉斯加、西維珍尼亞、阿肯色、亞利桑那、愛達荷及蒙大拿州。各州要求法院命令 OpenAI 改善產品對未成年人的保護措施,並追討相關罰款及收益。 (閱讀全文…)
Pokémon x Beats Pill 聯名喇叭開售 比卡超與謎擬Q同框但香港無份
Beats by Dre 與 The Pokémon Company 推出 Pokémon x Beats Pill 特別版藍牙喇叭,以比卡超及謎擬Q為設計主題。產品於 10 月 15 日在美國等市場開售,定價 149.99 美元(約 HK$1,170)。Beats 公布的發售地區只有美國、英國及中國,暫未包括香港,美國 Apple 網上商店開賣後已迅速售罄。 (閱讀全文…)
iPhone Duo 盜卡案逾 110 人報警 涉款 460 萬元 警方批 Apple 未盡企業責任
Apple 首款摺疊手機 iPhone Duo 於 10 月 16 日晚上開放預購,香港再次出現信用卡懷疑被盜用購買 iPhone 的案件。警方今日(17 日)公布,已接獲逾 110 名市民報案,涉及金額約 460 萬元,單一案件最高涉款接近 23 萬元,相當於 12 部 iPhone Duo。警方批評 Apple 在上次同類事件後,仍未啟用 3D Secure(3DS)信用卡交易驗證機制,未有積極承擔企業應有責任,對此表示高度關注及極度遺憾。
警方曾多次要求啟用 3DS Apple 仍未採納
網絡安全及科技罪案調查科高級督察盧震綱表示,早前 iPhone 18 Pro 預購期間發生大量懷疑盜用信用卡案件後,警方、香港金融管理局及銀行業界一直高度關注,並與 Apple 商討防範措施。警方曾多次建議 Apple 盡快啟用 3DS 驗證,但在今次 iPhone Duo 預購期間,Apple 仍然未有採用。
3DS 是國際通用的網上信用卡交易驗證機制。簡單來說,消費者在網上使用信用卡付款時,發卡銀行可以要求持卡人額外確認身份,例如輸入一次性密碼,或透過銀行 App 批准交易。即使騙徒取得信用卡號碼、有效日期及安全碼,仍可能因為無法通過額外驗證而未能完成付款。
警方認為 Apple 未啟用相關措施,令不法分子有機可乘,同類欺詐案件未能有效堵截。警方對此表示極度遺憾,促請 Apple 盡快落實有效措施,避免再次發生同類事件。不過警方亦指出,香港目前並沒有法例硬性規定網上商戶必須使用 3DS。
警方引述 Apple 表示,公司在上次事件後已檢視及調整內部欺詐風險模型,並增加人手監察交易。警方亦曾建議 Apple 封鎖可疑 IP 位址及訂購資料,以及提高交易風險審核門檻。
Apple 稱會取消欺詐交易 部分扣款屬預先授權
Apple 發言人回應,所有已收到的 iPhone Duo 訂單,均會在正式處理前接受審核。公司正盡快識別已提交的交易,並會取消任何欺詐交易。
據 Now 新聞了解,相關訂單一般只是在信用卡進行預先授權,款項未必已經正式過數。如果 Apple 審核後確認屬欺詐交易,相關退款預計需時 3 至 7 個工作天,實際時間視乎信用卡公司而定。因此警方公布的 460 萬元涉案金額,不代表所有款項已完成結算,亦不能直接視為持卡人的最終實際損失。
滙豐銀行表示,客戶若發現未經授權交易,可透過銀行 App 或客戶服務熱線暫停信用卡。如果客戶已合理及謹慎使用信用卡,並及時通報可疑交易,銀行會按照相關規則協助退款。
上次 iPhone 18 Pro 事件累計 1,572 宗報案
警方同時更新早前 iPhone 18 Pro 預購欺詐案件的調查進度。至今已累計接獲 1,572 宗報案,涉及約 3,100 萬元。由於案件涉及大量交易數據,警方仍在調查,暫時未有人被捕。
今次 iPhone Duo 相關案件暫列作「以欺騙手段取得財產」,交由網絡安全及科技罪案調查科跟進。警方表示會繼續與 Apple 聯絡,盡快處理及取消可疑交易。
警方提醒市民,一旦發現信用卡出現不明交易,應立即通知發卡銀行、Apple 及報警,並保留銀行通知及交易紀錄,以便有關方面跟進處理。
香港資訊科技商會榮譽會長 方保僑 回應
 對於此次 iPhone 開售引發的信用卡爭議,必須分開兩種情況來分析:
第一種是市民購買手機時遭「重複扣款」,這主要是開售時網絡擁堵、系統回應延遲,導致用戶或是商户網站重複提交交易請求,屬於伺服器流量超出負荷的技術問題。一般銀行會檢查授權交易之後沒有扣帳,便會取消該項重複的交易。
第二種是未曾購買卻接獲「盜刷通知」,這則涉及嚴重的安全漏洞。不法分子利用先前透過釣魚網站或資料外洩取得的信用卡資料,趁新機開售交易量龐大時進行集體盜刷。主因在於蘋果官網至今仍未全面強制啟用 3DS 雙重驗證(如一次性短訊驗證碼OTP 或者利用銀行程式授權交易),致使不法分子僅憑基本卡號資料即可完成付款。
我在此呼籲蘋果公司儘快全面啟用 3DS 功能,從源頭堵截詐騙交易,並優化後台防重複扣款機制。同時提醒市民若發現任何未授權扣款,應立即聯絡發卡銀行凍結信用卡並向警方報案。
Claude 半小時解開 26 年密碼學謎題 揭 NIST 曲線種子來自系統時間
Anthropic 10 月 16 日公布,旗下 Claude 內部研究模型花不足半小時,成功找出困擾密碼學界逾 25 年的謎題答案。美國國家標準與技術研究院(NIST)多條標準橢圓曲線的神秘「種子」(Seed),原來由 1990 年代的舊式亂數產生器配合電腦系統時間生成。密碼學研究員已獨立重現結果,確認有關發現。不過這次研究並沒有破解加密演算法,亦未發現新的安全漏洞。
NSA 26 年前留下謎題 一直無人知道數字來源
事情要追溯至 2000 年,NIST 在 FIPS 186-2 數碼簽署標準中,公布多條用於橢圓曲線數碼簽署演算法(ECDSA)的標準曲線,包括 P-192、P-224、P-256、P-384 和 P-521。
ECDSA 是廣泛應用的數碼簽署技術,可用來驗證電子資料的簽署者,以及檢查資料有否遭到修改。
制定這些曲線時,設計者需要選擇一組起始數字,稱為「種子」,經雜湊運算後用來推導部分曲線參數。這些數字當年由美國國家安全局(NSA)提供,但沒有解釋最初如何選出。
密碼學界一直擔心,假如設計者曾經測試大量候選數字,刻意選出具有特殊數學弱點的曲線,便有可能留下外界不知道的安全風險。
2015 年,曾參與有關工作的 NSA 密碼學家 Jerry Solinas 回憶,這些種子可能來自一段幽默口令,例如「Give Bob and Jerry a raise」(給 Bob 和 Jerry 加薪)。然而他無法記起準確內容,相關歷史檔案亦未能尋回。Solinas 在 2023 年去世,謎題一直沒有答案。
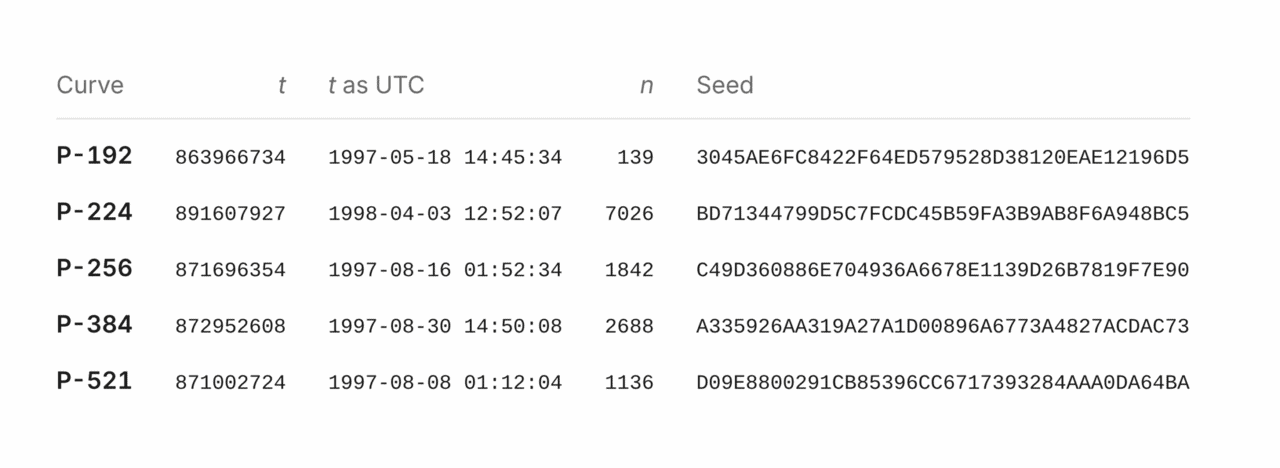 ▲ Anthropic 列出五條標準橢圓曲線的生成時間、候選次數及種子數值。P-256 的種子對應 1997 年 8 月 16 日的時間戳,為第 1,842 組候選數字。
Claude 找到舊式亂數產生器 追溯至 1997 年時間戳
Anthropic 表示,公司員工過去曾按照幽默口令的線索尋找答案,但未能成功。今年 10 月,一名員工將問題交給尚未公開推出的 Claude 內部研究模型,沒有提供這條舊線索。
Claude 改為研究 1990 年代程式員可能使用的軟件工具,推測當年生成曲線的程式可能採用 C 語言程式庫提供的偽隨機數產生器。
模型自行編寫掃描程式,檢查 34 種亂數產生器及輸出截取方式的組合,結果在部分公開種子中找到不尋常的數字規律。
Claude 發現,當部分種子拆成多組 32 位元數字後,每組最高位元都是零。這個特徵符合舊式亂數產生器 lrand48 的輸出方式。
模型再利用數學方法還原產生器內部狀態,並反向推算最初的設定值,最後發現這些設定值對應 1997 年 5 月至 1998 年 4 月的 Unix 時間戳。
簡單來說,當年的程式可能先讀取電腦時鐘,將當時的時間轉成數字,再交給亂數產生器,不斷產生候選種子,直到找到符合條件的橢圓曲線。
例如 P-256 曲線的種子,可以追溯至 1997 年 8 月 16 日 01:52:34(UTC)的時間戳。程式在該次運行產生第 1,842 組候選種子時,便會得到最終收錄於 NIST 標準的數字。
Anthropic 公布的程式碼能夠重現 5 條 NIST 素數曲線的種子,並找出另外 5 條 ANSI X9.62 曲線的相同生成方式。研究亦追溯到 4 條二元曲線的種子,以及部分曲線基點的來源。
密碼學研究員獨立驗證 3.68 萬美元懸賞有主
曾於 2023 年設立懸賞的密碼學研究員 Filippo Valsorda,在 10 月 16 日確認 Anthropic 團隊成功解答問題。他亦自行使用 Go 語言重新實作生成演算法,驗證研究結果。
Anthropic 團隊已於 10 月 15 日正式領取懸賞,並選擇將獎金捐予營運 Let’s Encrypt 的非牟利組織 Internet Security Research Group(ISRG)。捐贈安排令懸賞總額增至 36,864 美元(約港幣 28.8 萬元)。
這次發現令 NSA 當年刻意篩選弱點曲線的可能性進一步降低。由於研究人員現在可以重現當年的種子生成過程,可供秘密操控參數的空間亦比過去估計小。
不過研究尚未解答全部問題。例如 P-256 的第 876 組候選種子同樣可以產生符合已知部分條件的曲線,當年為何跳過這組數字仍不清楚。另一條 B-163 曲線的種子,以及 P-224、P-256、P-384 和 P-521 曲線基點的選取方式,亦有待進一步研究。
Anthropic 強調,這次成果屬於追溯密碼學標準的歷史來源,沒有發現 ECDSA 存在新漏洞。一般用戶毋須因為這項研究更改密碼、更新裝置或採取其他保安措施。
資料來源:
Anthropic、
Filippo Valsorda、
NIST
Microsoft 研究數萬工程師 使用 AI 編程工具可增工作效率 24%
Microsoft 研究團隊分析公司內部數萬名工程師使用 AI 編程工具的情況,發現採用 Claude Code 或 GitHub Copilot CLI 的工程師,已合併的程式修改請求數量估算增加約 24%。研究亦發現,Copilot CLI 使用者的增幅高於 Claude Code,惟研究人員強調,這些數字不能直接代表兩款工具的效能優劣。
這份研究於 2026 年 7 月在 arXiv 發表。研究團隊追蹤 2026 年 1 月 5 日至 4 月 29 日的內部使用紀錄,分析工程師何時開始使用 AI、甚麼因素影響持續使用,以及 AI 工具與實際工作產出之間的關係。
Copilot CLI 增幅 24.9% Claude Code 為 11.4%
研究以已合併的 Pull Request(PR)數量衡量工作產出。PR 是開發者提交程式修改,經檢查後合併至項目的請求。研究人員將首週採用 AI 工具的工程師與未採用者建立統計對照模型,估算前者每日合併的 PR 數量平均增加 24%,95% 可信區間介乎 14.5% 至 33.7%。這項增幅在整個約 4 個月觀察期內沒有出現明顯衰退。
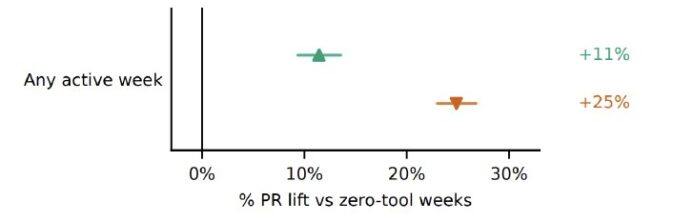
團隊再比較同一名工程師使用及沒有使用 AI 工具的不同星期。結果顯示,只使用 Copilot CLI 的工程師,在使用工具的星期,合併 PR 數量平均增加 24.9%;只使用 Claude Code 的工程師則增加 11.4%。兩款工具的使用者並非隨機分配,所處團隊及處理工作亦可能不同,因此不能直接認定 Copilot CLI 的編程能力較強。
使用頻率同樣與產出有關。每週使用 AI 編程工具 3 天的工程師,合併 PR 數量比自己完全沒有使用的星期高 15%;每週使用至少 5 天的工程師,增幅達 50.1%。但研究屬觀察性質,未能排除工作難度等因素影響結果。
同事及上司使用 AI 明顯影響其他人跟隨
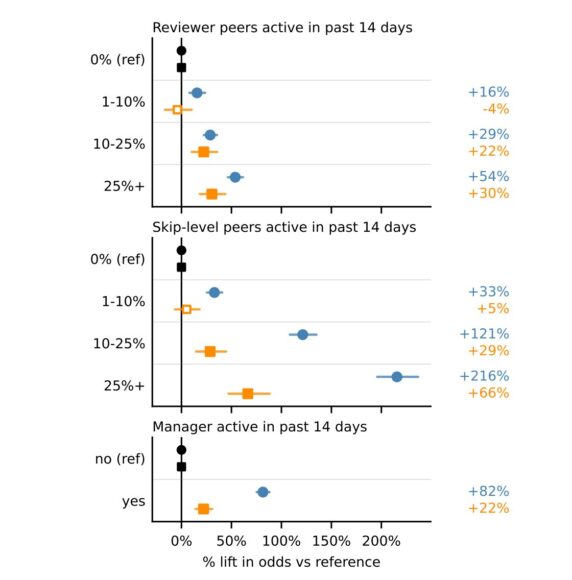
研究另一項發現涉及 AI 工具在企業內部的普及方式。在 Copilot CLI 採用情況分析中,如果同屬上一級管理層轄下的同事,有至少四分之一在過去 14 天使用過工具,工程師首次嘗試 Copilot CLI 的統計勝算會高出最多 216%。
若直屬上司已使用 Copilot CLI,員工嘗試使用的勝算增加 82%;若平日經常互相檢查程式碼的同事,有至少四分之一已使用工具,增幅則為 54%。這些百分比反映統計模型中的相對勝算,並非實際使用率直接上升相同幅度。
至於會否持續使用,工程師原本的工作習慣更具參考價值。平日經常提交 PR 的工程師,較容易養成使用 Copilot CLI 的習慣。相反,原本已經在 Visual Studio Code 等開發環境使用 GitHub Copilot 的工程師,雖然更願意嘗試 CLI 版本,持續使用新工具的勝算卻低約 12% 至 15%。
Microsoft 曾計劃縮減 Claude Code 授權 研究結果仍有局限
研究論文亦披露,4 月 29 日觀察期結束後不久,Microsoft 曾在內部通知員工,計劃約一個月後停止向大部分工程師提供 Claude Code 授權,並引導受影響員工轉用 Copilot CLI。研究團隊特意將分析截止於政策轉變之前,避免公司安排影響自然採用情況。論文沒有確認這項安排後來的實際執行結果。
研究人員指出,Microsoft 擁有開發 Copilot CLI 的 GitHub,內部工作環境及支援安排可能對自家工具更有利。研究只使用 Azure DevOps 的 PR 數據,亦未直接評估程式碼品質、維護成本或軟件最終價值。PR 數量增加可能代表更多工作完成,但也可能涉及將工作拆成較多小型修改,因此不能等同軟件開發整體生產力提高相同幅度。
研究團隊認為,企業部署 AI 編程工具時需要同時觀察實際使用率、長期留存情況及工作成果。單憑產出數量,仍不足以判斷 AI 工具能否抵銷訂閱及運算成本。
資料來源:Microsoft 研究論文、GitHub
Apple 揭 iPhone Duo 鉸位藏石墨導熱管 iPhone 18 Pro 均溫板面積增 3 倍
Apple 工程師近日揭露 iPhone Duo 與 iPhone 18 Pro 系列的散熱設計細節。當中最特別的是摺疊手機 iPhone Duo,Apple 在鉸位內加入可彎曲的石墨導熱管,讓機身兩邊共同分散熱力。至於 iPhone 18 Pro 及 Pro Max,其均溫板散熱面積比上代增加至 3 倍,配合全新 A20 Pro 晶片封裝技術,改善手機長時間高負載運作時的散熱表現。
Apple 晶片工程副總裁 Dan Murray 及散熱產品設計高級經理 Banafsheh Barabadi 接受科技媒體 PCMag 專訪,解釋工程團隊如何讓相同系列的 A20 Pro 晶片,適應傳統直板手機和摺疊手機兩種不同機身設計。
記憶體改放晶片旁邊 不再阻擋散熱
過去 iPhone 採用封裝堆疊(Package-on-Package,PoP)技術,將 DRAM 記憶體直接放在處理器上方。這種設計可以節省主機板空間,缺點是記憶體會阻礙處理器將熱力傳送至散熱組件。
A20 Pro 改用參考 Mac M 系列晶片的封裝方式,利用晶圓級多晶片模組(WMCM)技術,把記憶體放在處理器旁邊。雖然整個晶片模組佔用的平面空間稍大,卻可以讓處理器直接接觸散熱系統,減少熱力傳遞時遇到的阻礙。
Apple 同時採用稱為「metal over foam」的新材料,填補晶片與均溫板之間的空隙。材料兼具導熱及一定程度的機械彈性,讓兩者保持緊密接觸。Barabadi 透露,工程團隊花了數個月才調整好材料特性。
均溫板面積增至 3 倍 兼作機身結構骨架
Apple 早於 iPhone 17 Pro 系列首次引入均溫板(Vapor Chamber)散熱系統,利用內部液體蒸發和凝結的循環,把晶片產生的熱力帶到更大範圍。
新一代 iPhone 18 Pro 及 Pro Max 的均溫板面積擴大至 iPhone 17 Pro 的 3 倍,內部亦加入更多去離子水。新設計還兼任機身中央結構骨架,電池與主機板直接固定在均溫板上,令同一組零件兼具散熱及結構支撐功能。
工程團隊亦在螢幕背面加入納米孿晶銅(nanotwin copper)金屬板,配合高導熱石墨層,讓熱力更平均地分散至螢幕不同位置,減少局部過熱。
Apple 官方表示,iPhone 18 Pro 系列的持續效能較上一代最多提升 40%。散熱改善亦有助支援新機較高的充電速度。這些提升對長時間打機、錄影及在手機直接運行 AI 模型尤其重要。
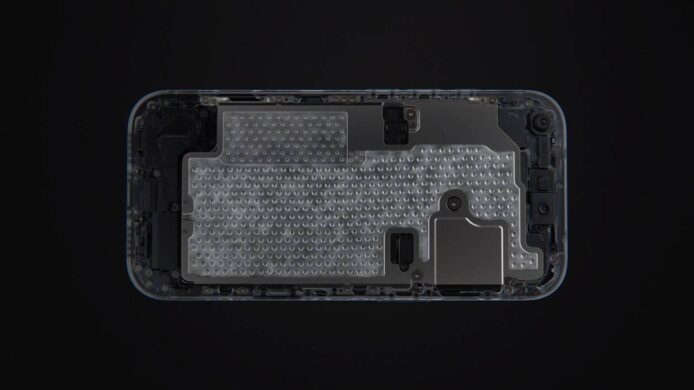
iPhone Duo 鉸位加入導熱管 兩邊機身共同散熱
iPhone Duo 的摺疊設計帶來另一項難題。手機打開時機身非常薄,摺合後厚度增加,熱力更難從單一位置散走。
Apple 因此為 Duo 設計另一款較薄的均溫板,安裝在機身中央,而非像 iPhone 18 Pro 般將均溫板作為主要結構骨架。工程團隊更在鉸位中加入可彎曲石墨導熱管,連接左右兩邊機身,讓熱力經過鉸位傳送,增加可用於散熱的表面面積。
Barabadi 形容這是開發 Duo 時最困難的技術問題之一。導熱管需要在手機反覆開合時維持傳熱能力,同時承受長期彎曲,避免影響結構完整性。散熱及機械設計團隊因此需要共同開發這個零件。
Duo 所用 A20 Pro 亦額外加入第二組顯示引擎,支援內外兩個螢幕同時運作,以及內螢幕下方的 FaceTime 鏡頭。
Apple 聲稱 iPhone Duo 的持續效能較 iPhone 17 Pro 最多提升 35%。不過 PCMag 表示,在專訪發表時尚未完成 Duo 的實機效能測試,因此其長時間打機時的實際溫度及效能穩定性,仍有待獨立測試確認。
香港方面,iPhone 18 Pro 系列已於 9 月 18 日發售,iPhone 18 Pro 售價 HK$10,499 起。iPhone Duo 則已於 10 月 16 日晚上 8 時開放預訂,10 月 23 日正式發售,256GB 售 HK$17,499,最高 2TB 版本售 HK$27,999。
iPhone Duo 預購再爆信用卡異常 據悉逾百人報案涉數百萬元
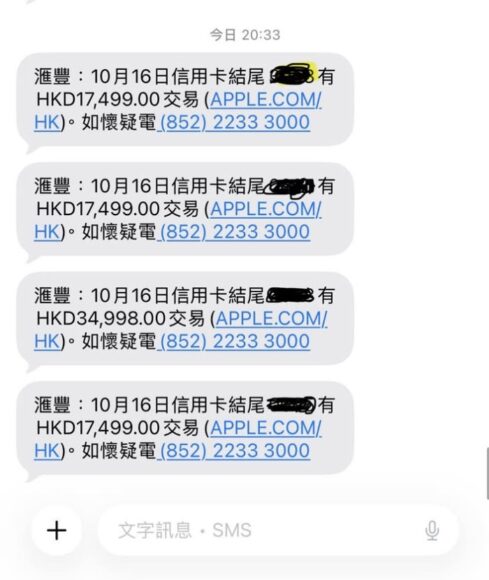
Apple 首款摺疊手機 iPhone Duo 於 10 月 16 日晚上 8 時開始接受預訂,香港再出現懷疑信用卡被盜用購買 iPhone 的個案。據多間傳媒引述消息指,警方接獲逾百宗相關報案,涉及金額至少數百萬元。網上亦有市民反映,即使沒有訂購手機,信用卡仍出現不明交易,另有買家遭重複扣款。Apple 及滙豐銀行已分別回應事件。
▲圖片來源:Threads
有人沒有購機仍遭扣款 買家被重複收費近 17.5 萬元
根據《信報》及《香港01》報道,有網民表示自己從未購買 iPhone,信用卡卻接連出現兩筆各 HK$34,998 的交易,相當於 4 部 256GB iPhone Duo 的總售價。
另有買家在 Threads 發文,指預購期間信用卡出現多筆相同交易。其中有人展示紀錄,顯示每筆 HK$34,998 的交易重複出現 5 次,累計金額達 HK$174,990。亦有市民聲稱預購失敗,但仍收到多次扣款通知。
事件涉及兩類不同情況,包括未經持卡人授權的懷疑盜用交易,以及正常預購時發生的重複交易,兩者原因未必相同。
滙豐承認部分交易重複處理 Apple 承諾取消欺詐訂單
滙豐銀行就事件致歉,表示由於操作問題,10 月 16 日晚上部分交易被重複處理。銀行會自動識別及取消重複交易,預計需要 1 至 2 天,客戶毋須承擔有關款項。
至於未經授權的信用卡交易,滙豐建議客戶透過滙豐香港應用程式或客戶服務熱線暫停信用卡。對於已合理及謹慎使用信用卡,並及時通報異常交易的客戶,銀行會按照信用卡組織規則協助辦理退款。
Apple 發言人回應表示,所有收到的 iPhone Duo 訂單均會在處理前經過審核,公司正盡快識別相關交易,並會取消任何欺詐交易。
上月曾有 1,503 宗同類報案 專家關注交易驗證機制
今次已是 Apple 連續兩次新 iPhone 預購期間,在香港出現大批信用卡異常交易報告。
今年 9 月 iPhone 18 Pro 系列接受預訂後,亦有大量市民報稱信用卡遭盜用。警務處處長周一鳴在 9 月 29 日透露,警方累計接獲 1,503 宗相關報案,涉及超過 3,000 萬元。當時所有涉案交易已取消,持卡人、銀行及 Apple 均沒有因此蒙受損失。
香港資訊科技商會榮譽會長方保僑指出,Apple 官方網站未有強制採用 3D Secure(3DS)驗證機制,認為持有外洩信用卡資料的犯罪集團可能利用這一情況,以自動化方式大量訂購熱門手機。
3D Secure 是網上信用卡交易的額外身份驗證措施,部分交易會要求持卡人透過銀行應用程式或一次性驗證碼確認付款。滙豐表示,3D Secure 可以提供額外保障,但是否採用由商戶決定。
至於今次 iPhone Duo 預購期間的懷疑盜用交易,尚未有足夠資料確定全部個案的實際成因。
Apple 官方資料顯示,iPhone Duo 香港售價由 HK$17,499 起,10 月 16 日開始預訂,並於 10 月 23 日正式發售。
香港資訊科技商會榮譽會長 方保僑 回應
對於此次 iPhone 開售引發的信用卡爭議,必須分開兩種情況來分析:
第一種是市民購買手機時遭「重複扣款」,這主要是開售時網絡擁堵、系統回應延遲,導致用戶或是商户網站重複提交交易請求,屬於伺服器流量超出負荷的技術問題。一般銀行會檢查授權交易之後沒有扣帳,便會取消該項重複的交易。
第二種是未曾購買卻接獲「盜刷通知」,這則涉及嚴重的安全漏洞。不法分子利用先前透過釣魚網站或資料外洩取得的信用卡資料,趁新機開售交易量龐大時進行集體盜刷。主因在於蘋果官網至今仍未全面強制啟用 3DS 雙重驗證(如一次性短訊驗證碼OTP 或者利用銀行程式授權交易),致使不法分子僅憑基本卡號資料即可完成付款。
我在此呼籲蘋果公司儘快全面啟用 3DS 功能,從源頭堵截詐騙交易,並優化後台防重複扣款機制。同時提醒市民若發現任何未授權扣款,應立即聯絡發卡銀行凍結信用卡並向警方報案。
全球閏秒明年 5 月廢除 避免電腦系統因多一秒故障
全球沿用超過半世紀的「閏秒」(Leap Second)制度即將走入歷史。國際度量衡總會(CGPM)10 月 15 日在法國凡爾賽舉行會議,正式通過決議,由 2027 年 5 月 20 日起停止利用閏秒調整國際標準時間,避免電腦系統因增加或刪減一秒而出現故障。新制度將容許標準時間與地球自轉時間最多相差一小時,預計未來數百年毋須再作相關調整。
1972 年開始實施 多一秒曾造成系統故障
全球通用的協調世界時(UTC)以原子時計為基礎,計時精度極高,但地球自轉速度並非完全固定,兩者會逐漸出現差距。為了讓標準時間與地球自轉保持同步,國際計時機構自 1972 年開始實施閏秒制度,當兩者時間差接近 0.9 秒時,便會在 6 月 30 日或 12 月 31 日最後一分鐘加入一秒。
例如一般時鐘會由 23:59:59 跳至 00:00:00,加入正閏秒後則會先出現 23:59:60。自制度實施以來,全球共加入 27 次閏秒,最近一次是 2016 年 12 月 31 日。
不過對電腦系統而言,突然多出一秒可能造成計時錯誤,甚至令服務中斷。2012 年實施閏秒期間,日本有網絡服務供應商發生伺服器故障,澳洲航空公司的登機辦理系統亦受到影響,導致多班航班延誤。隨著全球通訊、金融交易及資訊系統愈來愈依賴精確時間同步,閏秒帶來的技術風險亦愈受關注。
地球自轉變快 首次刪減一秒風險增加
過去所有閏秒調整都是增加一秒,但近年地球自轉速度出現變化,未來可能需要首次實施「負閏秒」(Negative Leap Second),即從標準時間刪減一秒。由於從未有實際執行先例,現有不少電腦系統未必能正確處理這種情況。
根據國際度量衡總會正式決議引用的研究,國際時間與頻率諮詢委員會(CCTF)及國際地球自轉與參考系統服務(IERS)專家於 2025 年評估,認為到了 2035 年,需要實施負閏秒的機率可能達 30%。決議指出,一旦出現負閏秒,可能對交通、能源、通訊等重要基礎設施構成風險,相關系統升級亦可能涉及龐大成本。
容許時間相差一小時 不代表時鐘突然跳快
國際度量衡總會早於 2022 年已決定最遲在 2035 年放寬閏秒限制,如今正式把實施日期提前至 2027 年 5 月 20 日。新制度將協調世界時(UTC)與反映地球自轉的世界時(UT1)之間的最大容許差距,由原本 0.9 秒提高至 3,600 秒,即一小時。
這不代表 2027 年 5 月 20 日全球時鐘會突然調快或調慢一小時,亦不涉及香港時區改動。新安排只是容許兩種計時標準的差距隨時間逐漸累積,毋須像過去般每當相差接近一秒便進行調整。官方估計新制度可讓 UTC 在未來數百年保持連續運作。
同一次會議亦討論重新定義「秒」的可能性。目前一秒的定義以銫原子頻率為基準,而光學時鐘技術有望進一步提升計時精度。大會決定繼續研究,爭取在 2030 年下屆會議提出新定義及實施日期。至於未來月球探索所需的統一時間標準,大會亦通過決議,支持各國計量機構與太空機構合作研究。
資料來源:國際度量衡局 BIPM 第 5 號決議、BIPM 第 4 號決議、BIPM 第 6 號決議、產經新聞/ITmedia、timeanddate.com
Porsche Mission S 全新超跑登場 定位高於 911 取消中央螢幕
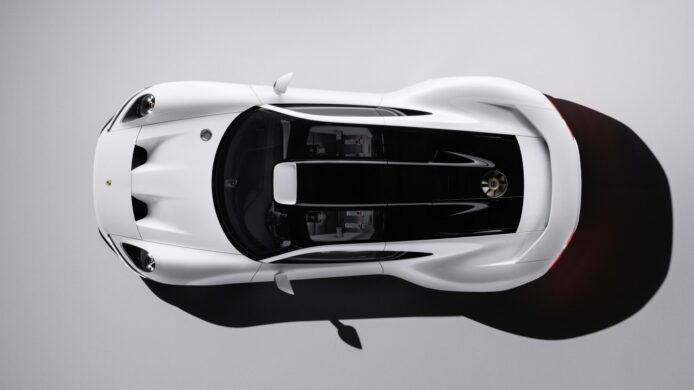
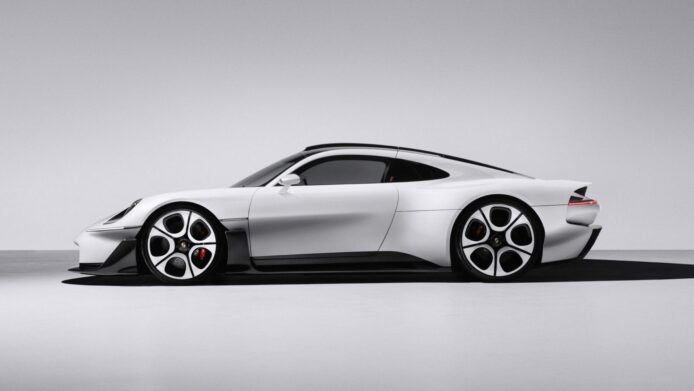
保時捷(Porsche)於美國紐約發表全新 Mission S 概念超跑,同時宣布開發定位高於 911 的中置引擎超級跑車平台。新車將成為品牌長期產品陣容的一部分,而非僅生產少量的限量版 Hypercar。Mission S 亦展示未來保時捷的設計方向,其中最特別的是取消傳統中央資訊娛樂螢幕,改用支援 MagSafe 的可收納手機系統。
定位高於 911 開發全新中置引擎超跑平台
保時捷全球執行董事會主席 Michael Leiters 表示,Mission S 代表一個定位高於 911 的中置引擎超級跑車平台,將為品牌帶來長期而多元化的產品選擇。保時捷計劃首次在 911 之上建立長期供應的超級跑車系列。Mission S 屬於保時捷「Sportwagenschmiede ’35」戰略調整的一部分。這款概念車除了預示全新超跑平台,亦用來展示品牌未來數年的設計方向。
值得留意的是,保時捷目前只確認新平台的開發計劃,尚未公布量產車的正式名稱、引擎規格、馬力、售價或上市日期。外媒曾推測新車可能採用水平對向 8 汽缸引擎,但官方未有確認,混能系統的安排亦未有定案。
取消中央螢幕 MagSafe 手機系統取代傳統車機
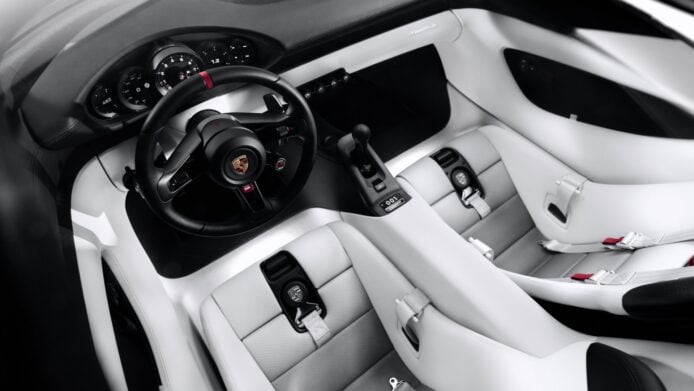
Mission S 的座艙設計走回傳統跑車路線。保時捷刻意取消固定中央資訊娛樂螢幕及副駕駛席顯示屏,改用一套支援 MagSafe 技術的可收納智能手機系統。駕駛者可在需要時放置手機,以顯示導航及其他資訊,並透過 My Porsche App 使用相關功能。
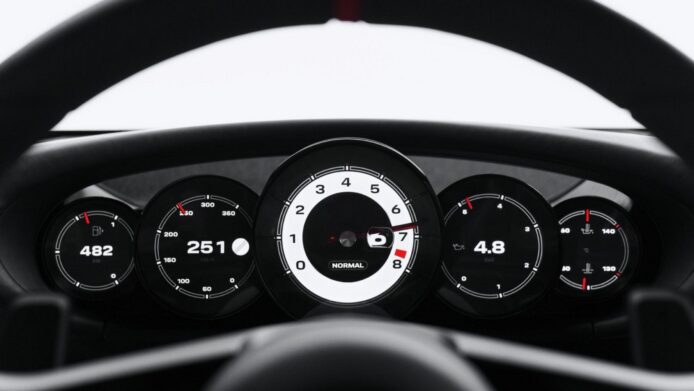
儀錶板則保留保時捷經典的五圓錶設計,中央轉速錶採用實體指針,後方結合數碼顯示屏。更特別的是,轉速錶的位置可以因應駕駛模式向駕駛者移近,其餘圓形儀錶亦可改變排列方式,由並排轉為前後錯落配置。實體操作同樣是設計重點。Mission S 保留設於軚盤左側的車匙位置,儀錶板加入推拉式控制組件,用來操作駕駛及舒適功能。Sport Chrono 亦重新設計,結合傳統機械操作方式與數碼顯示。
車廂整體參考 550 Spyder 及 356 等經典保時捷跑車,並採用重新配置的電動座椅調校控制,以及整合於座椅下部中央的安全帶鎖扣。車廂選用白、灰、紅與黑色配搭,呼應品牌賽車歷史。
外形融合 911、959 及 GT1 經典設計
外觀方面,Mission S 保留保時捷招牌的突出前輪拱、圓形頭燈及流線形車頂。車頭參考經典 911 GT1 的低伏設計,車頂線條則借鑑 959,車尾運用 GT1 的「車中車」(car-in-car)設計概念。中置引擎布局讓車身採用低伏而寬闊的比例。車身上方設有令人聯想到經典 917 賽車的散熱風扇設計,尾翼則完全整合於車身,並具備主動調節功能。輪圈參考 928 經典圓盤式造型,配合輕量化設計理念。Mission S 的全球首發地點亦經過特別安排。保時捷選擇紐約皇后區一個可眺望曼哈頓的碼頭,原因是品牌於 1953 年曾在同一地點拍攝中置引擎跑車 550 Spyder,照片其後傳遍世界。
Mission S 現階段仍屬展示未來設計方向的概念車。雖然保時捷已確認計劃推出長期供應的全新超跑系列,但概念車上的活動儀錶及 MagSafe 手機系統會否完整保留至量產版本,仍有待官方進一步公布。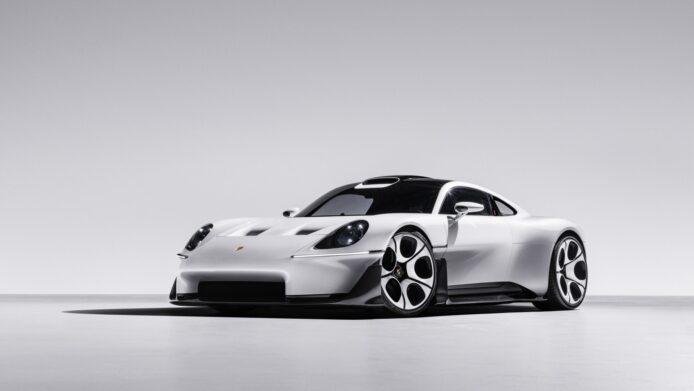
Apple 與 Meta 合作優化 8,160 億參數 AI 本地模型「Muse Spark Open」 在 Mac 電腦上剪片,寫 App
Meta 於 10 月 15 日開放 Muse Spark Open 模型,並與 Apple 合作,讓開發者透過 MLX 框架,在 Mac Studio 本機運行這款 8,160 億參數模型。Apple 同日發表官方技術文章,公布多部 M5 Ultra Mac Studio 連接運算的測試結果,其中兩部機器以張量平行方式運行,每秒可生成約 25 個 token。
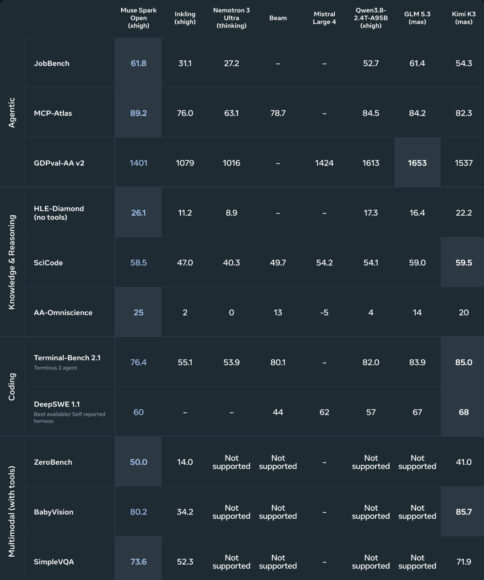
▲ Meta 公布的測試顯示,Muse Spark Open 擅長使用工具及回答部分高難度問題,但寫程式的表現仍落後部分對手
懂得用工具做事 寫程式仍有對手領先
簡單來說,這些測試除了考 AI 能否答對問題,也考它能否選用合適工具,把工作完成。按 Meta 公布的成績,Muse Spark Open 在使用工具及回答部分高難度問題方面表現突出。不過遇到修正程式錯誤、完成軟件開發等工作,Kimi K3 和 GLM 5.3 的分數仍較高。因此這款模型各有所長,未算每項能力都勝過對手。圖表亦沒有交代模型放到 Mac Studio 運行後,能否保持相同成績。
MLX 針對 Apple silicon 的統一記憶體架構設計。CPU 與 GPU 共用同一份資料,不用在兩個記憶體池之間複製。 這正是 Mac Studio 能容納 8,160 億參數 Muse Spark Open 的關鍵。一般模型多以 PyTorch 等格式發布。要在 Mac 上用 MLX 執行,需先轉換成 MLX 專用格式。轉換過程會下載原模型、調整權重格式,並可選擇量化,再存成 .safetensors 檔案及相關中繼資料。 量化可大幅減少記憶體用量,同時保持較好品質。
Meta 確認合作 Apple 提供官方測試
Meta 在開發者公告明確表示,團隊曾與 Apple、Nvidia、Hugging Face 等合作,讓模型推出時便獲主要推理框架支援。公告亦指出,相關外部團隊提前取得未公開模型,投入數月工作。這次合作涵蓋 MLX 推理支援及 Apple 晶片運行,但雙方未有宣布將模型加入 Siri 或 Apple Intelligence。
Muse Spark Open 採用混合專家(MoE)架構,總參數量為 8,160 億,每次處理 token 啟用約 420 億參數,支援 100 萬 token 上下文視窗。模型可接收文字、圖片、影片及音訊輸入,輸出文字,主要用於編寫程式及需要多步驟執行的 AI Agent 工作。Meta 稱它是目前能力最強的美國開放權重模型。
需要多部 Mac 連接 官方配置使用量化版本
Meta 列出的 MLX 配置為兩部各有 512GB 統一記憶體的 M5 Ultra Mac Studio,或四部各有 256GB 統一記憶體的 Mac Studio,合共提供 1TB 記憶體。機器透過 Thunderbolt 5 及 RDMA 直接連接,以低延遲交換運算結果,運行 NVFP4 量化版本。
Apple 解釋,模型原生 BF16 精度的權重已需要超過 1.6TB 記憶體,其 NVFP4 測試版本則降至約 493GB。不過推理期間仍需額外記憶體處理中間運算,因此單部 512GB Mac Studio 無法容納這個測試配置。Apple 在 8,192 token 上下文、生成 128 個 token 的測試中,錄得兩部機器以張量平行方式運行時每秒生成 24.99 個 token,四部則達 36.73 個 token;這些數據不代表使用完整 100 萬 token 上下文時的速度。
本機修改 iOS App 亦測試影片剪輯
Meta 表示,團隊以 Muse Spark Open 驅動 Muse Code,測試完全在裝置上執行的工作,包括替開源 Mastodon 用戶端 Ice Cubes 修正程式錯誤、加入功能及完成建置。另一項示範則操作 DaVinci Resolve,逐格檢視影片素材,挑選片段並裁成直式畫面。
模型權重現可從 Hugging Face 等平台取得,亦可透過多個服務商的 API 使用。Muse Spark Open 採用 Muse Model License,附有商業使用條款;開放權重不等於可不受條件限制使用。除 Apple 硬件外,Meta 亦提供針對 AMD、Intel 及 Nvidia 平台的支援。
資料來源:Meta AI Research、Meta 開發者公告、Apple Machine Learning Research
借沉香樹代幣化吸金 專呃長者涉1400萬 警方瓦解跨境騙局拘6人
警方商業罪案調查科破獲一個跨境詐騙集團,拘捕 6 人,包括持馬來西亞護照的集團主腦。集團聲稱將沉香樹代幣化,誘使 21 名投資者投入資金,涉款共 1,400 萬元。
檢獲現金及投資合約
警方 10 月 14 日展開代號「影網」的行動,在全港拘捕 2 男 4 女,年齡介乎 52 至 66 歲,涉嫌以欺騙手段逃避法律責任。他們是負責招募投資者及推廣投資計劃的骨幹成員。警方搜查涉案公司位於觀塘的辦事處、倉庫及被捕者住所,檢獲約 54 萬元現金、25 部手機及電腦、大量投資合約,以及不同類型的懷疑沉香產品。警方發現辦事處仍在運作,現正對電子產品進行法證檢驗,並聯絡其他受害人。
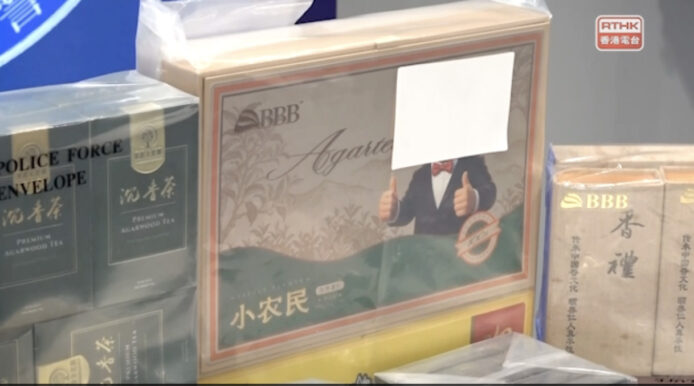
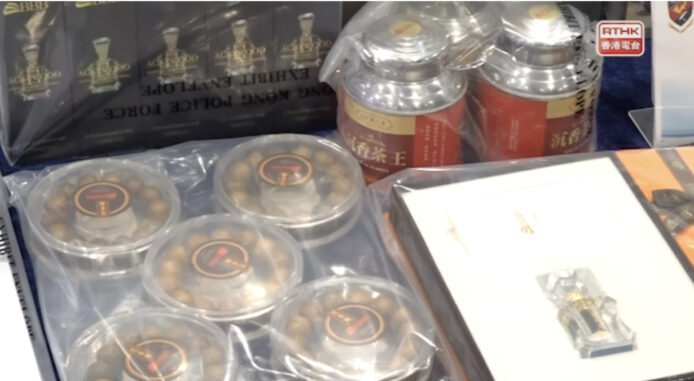
▲港台截圖
連環推出至少 4 個投資計劃
涉案公司名為「好好好集團」,聲稱在馬來西亞、新加坡、紐約及香港設有辦事處,又稱在馬來西亞擁有多個沉香樹種植場。公司曾帶投資者到馬來西亞沉香園考察,亦定期在香港辦事處舉辦投資講座、免費旅行團和晚宴。
公司 2017 年起推出的首個計劃,聲稱投資者用 1 萬元買入一棵沉香樹,保證每月獲 300 元利息,年回報達 36%,3 年後可取回全數本金。每月回報以會員積分形式,記錄在公司提供的手機應用程式內,投資者要到辦事處辦理手續才能兌現。
2024 年起,部分投資者無法贖回本金或兌換利息。公司以不同藉口拖延出金,再推出新計劃,誘使投資者轉移資產。去年推出的「知識產權授權計劃」,讓投資者成為公司許可商,推廣包括 8,000 元一個的沉香枕頭及 2 萬元一支的精油等產品,聲稱保證年回報 25%。警方指該計劃的派息只維持約兩個月。
iBBB幣下跌逾 99%
今年初,公司推出自家虛擬貨幣「iBBB幣」,聲稱將沉香樹代幣化,並指幣價會大升。警方商業罪案調查科警司朱銘麟表示,「iBBB幣」自推出以來價值不斷大幅貶值,至今下跌超過 99%,間接令投資者資產近乎清零。
公司最近又推出新計劃,投資內地自動洗車站,聲稱年回報達 30%。朱銘麟指公司不斷以不同藉口拖延投資者兌換金額,實際上只是逃避還款責任。
受害人多為長者
警方由上月起接獲 21 人報案,受害人大部分為長者,年齡介乎 52 至 82 歲,投資額介乎 3 萬至 190 萬元。公司另設會員介紹計劃,會員每介紹一名新投資者,可獲新投資金額 10% 至 30% 作獎金,但這些獎金只記錄在手機應用程式內,投資者無法兌現。證監會已將涉案公司列入可疑投資產品警示名單,案件仍在調查中。
Windows 11 推新更新 系統反應速度快兩成 拯救 8GB 記憶體舊電腦
Microsoft 在 10 月 15 日公布 Windows 11 最新改動,表示系統反應速度最高提升 20%,並針對 8GB 記憶體電腦改善記憶體管理。新版本同時加入搜尋動作、手機連結、「照片」App 和遊戲載入等功能。
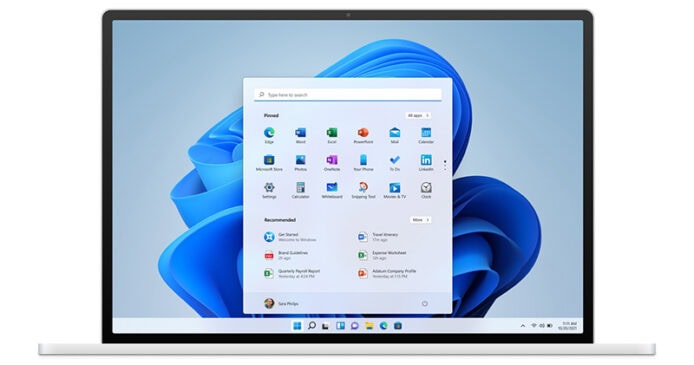
反應速度提升 20% 有條件
Microsoft 表示,這項改善涵蓋「開始」功能表、檔案總管、搜尋、Snipping Tool、Microsoft 365 和 Edge 等範圍,開機後已可感受到分別。
Microsoft 在附註中說明,20% 的數字來自比較 Windows 11 OS build 26300.9550 與 26200.7628 的反應時間,量度項目包括搜尋、「開始」功能表、右鍵選單、設定、Snipping Tool 和檔案總管。Microsoft 同時指出,實際表現會因裝置、設定和使用方式而異,推出時間和地區亦可能不同。
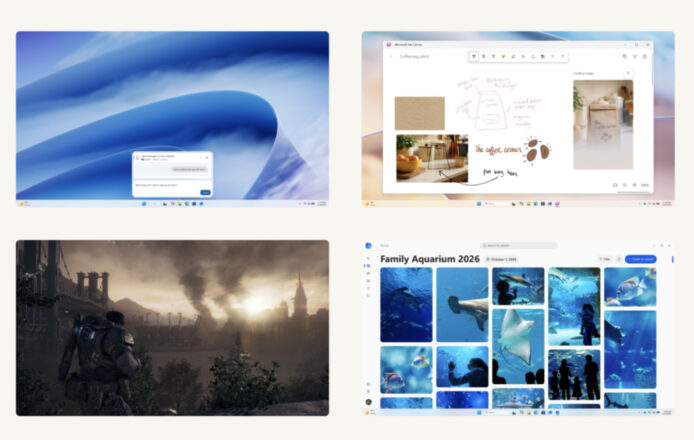
8GB 電腦保留更多資料在記憶體
Microsoft 改良記憶體管理,讓 Windows 可將最多多 2GB 的使用中資料留在記憶體,減少移到較慢儲存裝置的次數。Microsoft 認為,這可在使用者開啟更多應用程式或瀏覽器分頁時,讓電腦維持順暢。
在配備 8GB 或以下記憶體的電腦上,小工具只會在使用者開啟時才載入,可為應用程式和其他工作釋出超過 200MB 記憶體。Microsoft 稱,這是減少 Windows 記憶體佔用的整體工作一部分。
搜尋、手機連結與相片功能
Windows 搜尋會加入新介面和「動作」功能。使用者搜尋深色模式或夜間光線等系統設定時,可直接在搜尋結果更改,不用再進入設定頁面。新搜尋功能現已向 Windows Insider 成員提供,並會在今年稍後擴大推出。
手機連結方面,使用者可在「開始」功能表預覽 Android 手機或 iPhone 的訊息和通知,並在專注聊天的視窗回覆。配合支援的 Android 手機,使用者可在桌面以可調整大小的獨立視窗開啟手機 App,亦可在檔案總管瀏覽手機檔案。
新的 Microsoft Photos 把電腦和已連結相簿的相片集中在同一個圖庫,並提供載入更快的編輯器,支援移除背景物件和 Relight 光線校正。Microsoft 表示,Photos 啟動速度最高快 20%。
遊戲載入與其他改動
Microsoft 的 Advanced Shader Delivery 會為支援的遊戲提供預先編譯的著色器,例如《Forza Horizon 6》和《Gears of War: E-Day》,讓遊戲載入時間由數分鐘縮短至數秒。使用者需先安裝 XBOX PC app,再下載支援遊戲,並更新顯示卡驅動程式。
為慶祝 XBOX 25 周年,Microsoft 會在 11 月起讓於美國購買合資格 Windows 11 電腦的用戶,免費領取 25 款遊戲,當中包括《The Elder Scrolls V: Skyrim Special Edition》和《Age of Empires II: Definitive Edition》。優惠只適用於 2026 年 11 月 2 日至 12 月 31 日在美國參與零售商購買的指定裝置,用戶須在 2027 年 2 月 12 日前啟用電腦並領取遊戲,部分合資格裝置亦未必能玩全部 25 款。
Microsoft 亦讓用戶選擇工作列在螢幕的位置,改善 Windows Update 的更新時間控制,並強化藍牙耳機連線。AirPods 的配對體驗最高快 15 秒,Windows Hello 的臉部和指紋識別亦有改善。
外媒指人氣 AI 玩具現漏洞 對話記錄傳至中國伺服器 家人私隱錄音相片疑曝光
一款外形可愛的 AI 陪伴機械人玩具,被發現會把用戶對話傳送到中國伺服器。一名研究人員只需數分鐘,便取得測試者的完整對話記錄,並可讀取約 1,300 萬段對話,涉及全球約 68,000 部玩具。製造商至今沒有正面回應。
測試中取得完整對話記錄
外媒《The Verge》資深編輯 Sean Hollister 在 8 月 29 日經 Amazon 購入 Energize Lab 推出的 Eiliko,翌日與機械人對話 10 分鐘。他問機械人會否把內容告訴別人,機械人答「Your secrets are safe with me」。幾分鐘後,身處地球另一端的研究人員 Sammy Azdoufal 已取得整段對話的完整文字記錄。
按數據顯示,美國是 Eiliko 最大市場,當地有超過 31,000 個用戶檔案屬於兒童。Azdoufal 早前亦曾揭露 DJI 機械人吸塵機及 Meari 嬰兒監察器、保安鏡頭的漏洞,並利用 AI 工具找到近 100 萬張沒有保護的相片身份證明文件。他今年夏天與太太到日本旅行,在電器店 Yodobashi Camera 買下 Eiliko,其後測試配套應用程式時發現問題。
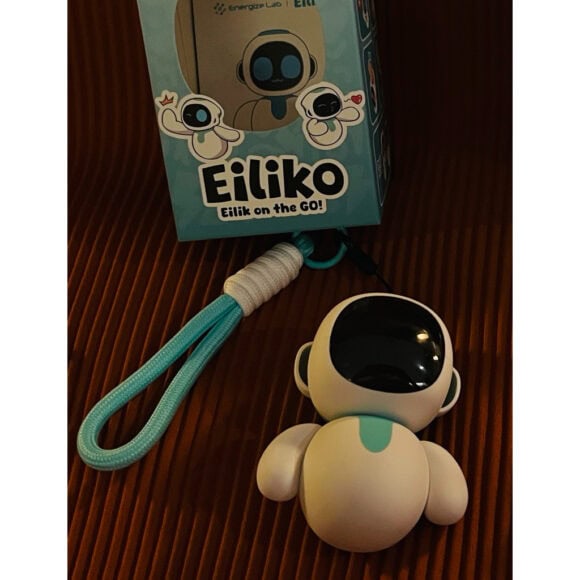
系統建立用戶檔案 相片及錄音公開存放
Azdoufal 發現,Energize Lab 的服務完全沒有保護,並會閱讀對話內容,為用戶建立檔案,記下姓名、年齡、生日、職業、家人、朋友、寵物和性格。報道舉例,系統把一名 52 歲客戶服務員 Lucy 形容為「善良、有同理心、勤奮」,同時註明她「難以信任家人」及「現時感到孤立」。
Azdoufal 指,這些資料與用戶電郵、IP 位址,以及可全文搜尋的對話資料庫存放在一起。他在示範中搜尋「suicide」,便找到用戶詢問死亡的對話片段。部分疑似兒童的相片沒有加密,存放在公開網址;Eiliko 其中一款較大型的同系列產品配有鏡頭。
資料庫內亦有短錄音,並同樣放在公開網址,其中一段 45 秒錄音可聽到嬰兒哭聲。Energize Lab 私隱政策聲稱,錄音會加密後交給 Alibaba Cloud 等夥伴處理,並在處理後即時刪除。報道又指,該公司很多管理員密碼屬常見弱密碼。
玩具被遙距改寫記憶 公司未有回應
Azdoufal 其後從地球另一端遙距改寫該名編輯那部玩具的記憶,並操控其大型語言模型。機械人曾告訴 Hollister 他名叫 Martha,父母死於車禍,又堅稱地球是平的。被問到可否上陌生人的車,機械人仍會警告危險;被問到疫苗與自閉症的關係,則回答仍在學習。
數日後,玩具向 Hollister 說出帶性意味的羞辱言語,形同一夜之間變成另一個角色。Azdoufal 稱,黑客可同時對 Energize Lab 整批機械人這樣做。
Hollister 向公司創辦人、公關、市場推廣、技術支援及業務拓展等 10 個電郵地址查詢,亦在 LinkedIn 聯絡職員,但只收到客戶支援的自動回覆,以及 Energize Lab 海外銷售經理 Lana Lv 稱已轉交技術團隊的訊息。Azdoufal 正與資安業界人士 Tod Beardsley 合作,為 Energize Lab 公布 9 個 CVE 漏洞報告。Hollister 表示,這部玩具不會讓孩子接觸,並會丟棄。
AI 玩具私隱風波 並非首宗
同類事件今年早前亦曾出現。Wired 在 1 月報道,AI 玩具 Bondu 的網上控制台幾乎沒有保護,任何人用 Gmail 帳戶登入,便能查看約 50,000 條兒童與玩具的對話記錄。
iPhone Duo 今晚開訂 苦主籲即時關閉網購功能 慎防信用卡遭盜用買機
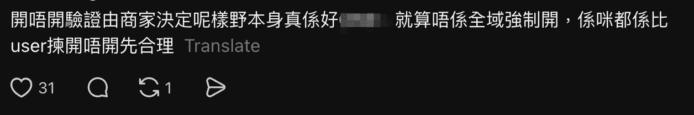
iPhone Duo 將於今日晚上 8 時開放預訂,Threads 有網民發帖提醒,沒有網購需要的持卡人可先關閉信用卡網上交易功能,以免信用卡遭盜用購買手機。發帖者自稱曾經「中招」,即使最後交易取消,仍要處理停卡、報案及聯絡 Apple 等手續。帖文引來其他網民分享鎖卡及設定消費限額的做法,也有人以信用額不足自嘲。
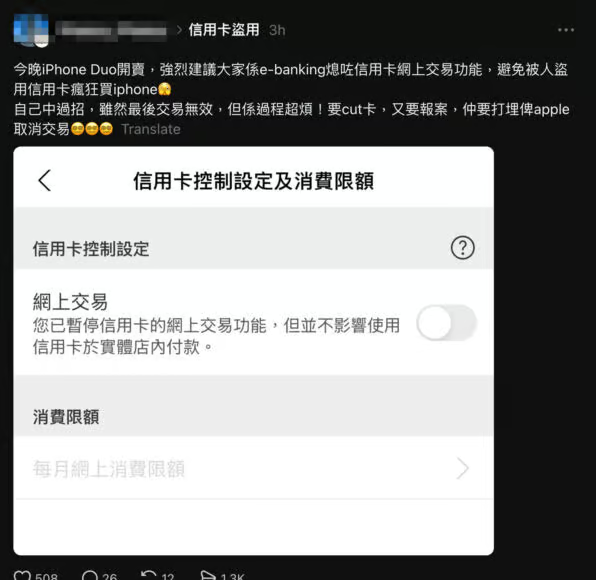
自稱曾被盜卡 取消交易仍要花時間跟進
發帖者表示,曾遇信用卡被盜用購買 iPhone,形容「雖然最後交易無效,但係過程超煩」,需要取消信用卡、報案,還要致電 Apple 取消交易,因此提醒其他人在新機開訂前,先檢查信用卡網上交易設定。
帖文附上一張「信用卡控制設定及消費限額」畫面,當中網上交易開關已關閉,介面註明暫停網上交易功能不影響在實體店付款。不過,截圖沒有提供涉事交易日期、金額或銀行調查結果,暫時無法獨立確認這宗個案詳情。
留言稱「即刻 block」 有人調低網購限額
留言中有網民回應「多謝提醒,即刻block 左先」,也有人表示「可以set網上交易限額」。另一名網民分享,自己兩張信用卡之中,一張已關閉網購功能,另一張只保留足夠在 HKTVmall 購買少量物品的額度。
部分回應則帶點自嘲,有人問「我信用額得兩萬應該唔會中掛」,另一人稱「銀行戶口的錢不夠買一部」。持卡較多的網民則反問「咁多張卡熄得邊張」,討論由搶購新機延伸至如何管理手上多張信用卡。
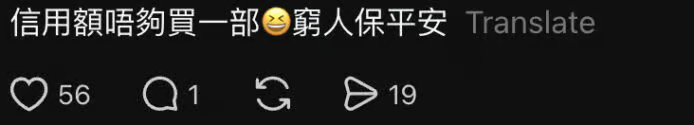
盜卡原因未明 銀行提供封鎖及交易爭議渠道
對於盜卡原因,有留言猜測與曾在其他網站儲存信用卡資料有關,也有人將問題歸咎於第三方搶機服務。不過,現有帖文及留言未有證據證明發帖者曾使用這類服務,亦未能確定資料如何外洩。
銀行方面,滙豐官方支援頁列明,持卡人可暫時封鎖信用卡,並在找到卡後解鎖;如發現可疑收費,也有交易爭議處理渠道。至於留言所稱信用額較低便「安全」,現有材料不足以支持這項判斷,不能視為銀行確認的保障。
中國科學家創造出 理論上不存在材料 新石墨烯膜應用航天科技
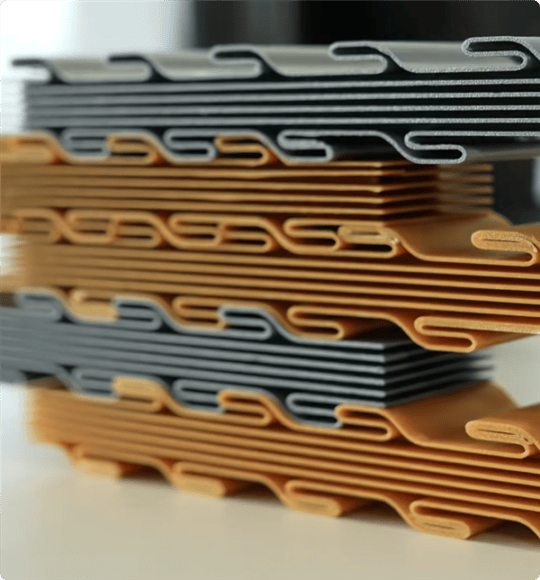
中國浙江大學與清華大學等研究團隊研發出新型石墨烯薄膜,利用互相扣合的摺疊結構,解決傳統石墨烯片層容易滑動、強度與韌性難以兼顧的問題。新材料拉伸強度達 2.9 GPa,韌性達 84.5 MJ/m³,彈性應變達 5%,同時具備高強度、高韌性及高彈性。研究成果已於 10 月 14 日刊登在國際科學期刊《Nature》。
研究成果的未來用途
航空航天材料的核心需求是「極致的輕量化」與「極端的耐受性」(包含抗高溫、高壓與抗金屬疲勞)。為了讓飛行器飛得更高、更快且更省燃料,科學家必須在強度與重量之間找到最佳平衡。
這項新型石墨烯薄膜研究的成果主要有望應用於開發輕量化結構、高性能複合材料以及抗衝擊防護裝備。憑藉其打破常規、同時具備高強度、高韌性與高彈性的物理特性,該材料未來特別適合投入對減重與極端防護要求極高的航空航天領域。
改變石墨烯堆疊方式 利用摺疊結構互相鎖緊
石墨烯是由碳原子組成的二維材料,單層石墨烯本身具有極高強度,但要將大量石墨烯片層組合成可以實際使用的大型薄膜,卻一直存在技術困難。
傳統製作方法主要將石墨烯薄片平整堆疊,並改善片層排列及黏合程度。然而片層之間容易互相滑動,外力未必能平均分散到整張薄膜,導致材料可能在層間剝離及斷裂。提高強度的同時,往往亦難以維持韌性。由浙江大學高超、許震及清華大學徐志平等人組成的研究團隊,改用類似積木互相扣合的設計。
研究人員透過低溫氧化技術,製備出表面帶有大量摺疊結構的多層氧化石墨烯片。這些納米片平均厚度約 9.1 nm,表面摺疊部分厚度約 2 nm,內部則保留有序堆疊結構。團隊將這些納米片作為基本單元,再透過刮塗方式組裝成石墨烯薄膜。不同片層的摺疊部分互相咬合,形成類似機械卡扣的結構,減少受力時片層之間的滑動。
拉力轉化為層間壓力 應力傳遞效率可達 96%
研究團隊與清華大學合作進行力學計算及分子模擬,發現新型薄膜受拉扯時,相鄰摺疊結構會逐漸接觸並互相擠壓,將部分拉力轉化為片層之間的壓力。
研究人員將這種現象稱為「Pull-to-Push」,即由拉轉推的力鏈轉換,並提出「Shear-Lock」(剪切互鎖)力學模型。相比傳統依賴片層間剪切作用傳遞力量的方式,新結構能改善受力分布。根據理論模型分析,應力傳遞效率可達 96%。
實驗所得石墨烯膜拉伸強度達 2.9 GPa,韌性為 84.5 MJ/m³,並可達到 5% 的彈性應變。當中彈性應變反映材料在特定拉伸測試條件下的可恢復變形能力,並不代表薄膜可以像普通橡筋般任意拉長。
有望應用於航空航天 目前仍屬材料研究
研究團隊認為,這種從石墨烯片層空間結構入手的設計方法,可為輕量化結構、高性能複合材料及抗衝擊防護裝備提供新方向,包括未來航空航天相關材料。
不過目前論文主要展示材料製備、力學測試及受力機制,並未證實相關薄膜已用於商業產品或完成實際航空航天環境驗證。
外界形容這項研究打破材料科學的「不可能三角」,主要是指高強度、高韌性與高彈性以往難以在傳統石墨烯薄膜中同時實現,而非科學家製造出違反物理理論的材料。
微軟聯手日本警方 成功打擊跨國詐騙供應鏈 涉逾 10 億則釣魚訊息
Microsoft 聯同日本警方及多間國際資安公司展開跨國行動,打擊一個以中文運作、向詐騙集團出售雲端帳號及釣魚網站工具的地下犯罪市場。Microsoft 與醫療業網絡安全組織 Health-ISAC 於 10 月 14 日宣布,已根據美國法院命令,接管及重新導向 YAM Store、CoGUI 和 Iron Man 相關犯罪基建的部分網域,並停用逾 2 萬個相關帳號。
Microsoft 指自 2026 年 1 月起,這個供應鏈支援的詐騙活動涉及逾 10 億則惡意電郵及短訊,針對全球超過 75,000 間機構,其中逾 7.5 億則訊息針對 Microsoft 客戶。攻擊遍及 150 多個國家,涉及金融、醫療、零售及政府機構,據報為犯罪平台營運者帶來數千萬美元收入。
日本警方追查詐騙短訊 揭出龐大地下交易市場
調查始於 2025 年底。日本警察廳向 Microsoft 提供當地釣魚詐騙活動情報,調查人員原先追查個別攻擊事件,最終發現背後有一個使用中文交易的網絡犯罪市場,專門向其他犯罪分子提供帳號、雲端資源及假冒網站工具。
日本網絡犯罪對策中心 JC3、Resecurity、Cloudflare、Oracle、Proofpoint 及 TRM Labs 等機構其後參與調查,協助追蹤不同犯罪服務之間的關係。
其中 YAM Store 是供應鏈上游,Microsoft 將其列為 Storm-3119。這個平台如同一般網上商店,犯罪分子可以比較價格,購買非法取得的 Microsoft 365、Google 雲端帳號,以及相關授權及儲存資源。
調查亦發現 YAM Store 會搜尋已過期的教育及非牟利機構網域,重新建立看似真實的組織網站,再利用這些身份欺詐取得雲端服務帳號。Microsoft 更發現部分虛構機構資料可能由 AI 生成,令犯罪分子可以冒充合法組織取得資源,再轉售給其他詐騙集團。
Iron Man 提供逾 2,300 款假網站模板 可即時操控受害者畫面
調查揭露的另一部分是釣魚服務平台。CoGUI、Haozi 及 Iron Man System 被 Microsoft 歸入 Storm-2990 活動群組,專門提供仿冒銀行、物流公司及政府部門的現成網站和詐騙訊息模板。
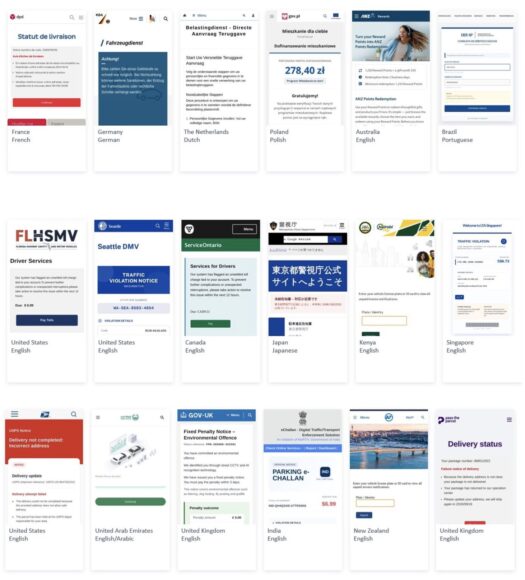
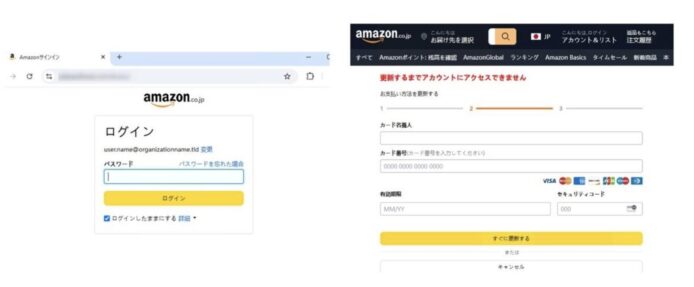
CoGUI 早期主要針對日本及美國市場,但到 2026 年中開始逐漸被 Iron Man 取代。後者提供大量現成網站模板,犯罪分子毋須自行編寫程式,就可以建立假冒 Amazon、DHL、銀行或政府機構的網頁。
Microsoft 技術報告指出,Iron Man 擁有逾 2,335 款模板,涵蓋超過 139 個國家。另一間參與調查的資安公司 Resecurity 則在取得平台授權及分析系統後,發現 2,360 款釣魚模板,覆蓋 130 個國家及地區。
Iron Man 更支援地理位置限制、假 CAPTCHA 驗證及 IP 封鎖功能,讓詐騙網站避開部分自動化資安掃描。系統亦整合 Telegram Bot,當受害者輸入密碼、信用卡資料或驗證碼,詐騙分子即可收到即時通知。
部分功能更容許詐騙分子透過 WebSocket,即時監察受害者操作,控制假網站下一步顯示的內容,令釣魚詐騙由單純收集資料,變成可以與受害者即時互動的犯罪服務。
封鎖逾 10 萬個詐騙網域 法院行動仍在進行
Microsoft 與 Health-ISAC 已取得美國佛羅里達州南區聯邦地方法院的臨時禁令,接管及重新導向涉及三項服務的部分網域。Microsoft 同時停用超過 20,000 個與 YAM Store 有關的帳號,並封鎖逾 100,000 個用於冒認身份及欺詐的網域。
法院公開文件顯示,Microsoft 和 Health-ISAC 已向以 YAM Store 名義經營業務的 Yang Jian 及其他未具名被告提出民事訴訟,並尋求進一步禁令及賠償。目前的法院行動主要針對犯罪基建,並不代表整個跨國詐騙網絡已被永久瓦解。
Microsoft 提醒用戶,釣魚訊息經常冒充官方通知,要求立即支付路費、交通罰款或處理包裹問題。即使訊息使用熟悉的品牌標誌,也應透過官方網站或應用程式自行核實,避免直接開啟短訊內的付款或登入連結。
資料來源:Microsoft 官方公告、Microsoft Security、Resecurity、Microsoft 法院文件、日本 JC3
科技券 470 宗可疑申請涉逾億元 廉署起訴 5 人阻截 9,400 萬資助
廉政公署今日(10 月 16 日)起訴 5 人,涉嫌利用空殼公司詐騙政府「科技券」資助。廉署調查發現,涉案數間科技服務供應商涉及約 470 宗可疑申請,申請資助額逾 1 億元。廉署與相關政府機構合作,成功阻截約 9,400 萬元資助批出及發放。今次 5 名被告所涉控罪涉及逾 160 萬元資助,與整體調查金額不同。
涉嫌虛報科技服務及付款紀錄 5 人被控串謀詐騙
36 歲科技服務供應商簡焯匡被控 4 項串謀詐騙罪名,另外 4 名被告包括空殼公司負責人黎厚希、梁傲顯、張敦翔,以及中間人吳瑞琪,年齡介乎 31 至 49 歲,各被控 1 項串謀詐騙罪。案件今日下午在東區裁判法院提訊。
控罪指簡焯匡涉嫌於 2019 年 10 月至 2025 年 1 月期間,分別與另外 4 人串謀詐騙創新科技署及香港生產力促進局。他們涉嫌訛稱數間公司符合「科技券」申請資格,並聲稱已聘用簡焯匡的 3 間公司提供科技服務及支付相關費用,藉此誘使當局批准申請及發放資助。
相關申請公司由其中 3 名被告及其親友開設,或經中間人吳瑞琪介紹。廉署指今次控罪涉及的資助額超過 160 萬元。
廉署年初拘捕 24 人 涉偽造帳目及強積金紀錄
廉署早於今年 1 月採取代號「震雷」的執法行動,拘捕 24 人,包括 4 名科技服務供應商東主、銀行經理、保險代理、會計經理及多名空殼公司負責人。
根據廉署當時公布的整體調查資料,涉案集團涉嫌招攬親友及行銷從業人士開設空殼公司,再透過賄賂銀行及相關專業人士,協助開立銀行戶口、偽造公司帳目及僱員強積金供款紀錄,令空殼公司看似正常營運,以申請科技資助。廉署當時指部分公司實際上沒有添置任何提高生產力的設備。
廉署在調查其他案件期間發現涉嫌詐騙科技券的線索,創科署及生產力局亦在審批期間察覺部分服務供應商頻繁提交申請,主動向廉署舉報。
調查發現,涉案科技服務供應商涉及約 470 宗懷疑有問題的申請,資助額逾 1 億元。廉署與創科署及生產力局及早聯繫,最終阻截近九成資助批出及發放,涉及約 9,400 萬元。
廉署表示相關調查仍在進行,不排除加控現有被告其他罪名,或起訴更多涉案人士。
科技券最高資助 60 萬元 2024 年底已停止新申請
政府於 2016 年推出「科技券」計劃,資助本地企業使用資訊科技提升生產力及競爭力。計劃由創科署執行,生產力局自 2021 年起擔任秘書處。
計劃採用 3:1 配對資助模式,政府最多承擔項目成本四分之三,企業須自行支付餘下四分之一。每間合資格企業最多可獲批 6 個項目,累計資助上限為 60 萬元。
「科技券」已於 2024 年 12 月 31 日後停止接受新申請。廉署表示將推出《創新科技資助計劃防貪指南》,協助受資助機構加強申請及執行項目期間的防貪措施。
資料來源:
廉政公署(2026 年 10 月 16 日)、
廉政公署「震雷」行動(2026 年 1 月 30 日)、
香港生產力促進局
美國 KFC 棄用百事可樂 40 年合作告終 2027 年轉用可口可樂
美國連鎖快餐集團 KFC 於 10 月 15 日宣布,將結束與百事可樂(Pepsi)長達約 40 年的美國飲品供應合作,改由可口可樂(Coca-Cola)接手。KFC 將於 2027 年 1 月開始轉換飲品供應商,預計同年春季全美分店均會提供可口可樂旗下飲品。根據 Reuters 報道,KFC 目前在美國有 3,718 間分店。
1986 年開始合作 百事可樂失去美國 KFC 訂單
KFC 與百事可樂的合作可追溯至 1986 年,當時百事公司(PepsiCo)收購 KFC,並讓百事成為美國分店的獨家汽水供應商。1997 年百事將餐飲業務分拆,KFC 其後成為 Yum! Brands 旗下品牌,但雙方的飲品合作一直延續至今。
這次更換供應商只涉及美國市場。百事發言人向 Reuters 確認,公司最近已與 Yum! Brands 續簽美國 Taco Bell 及海外 KFC 的飲品供應協議,其中 Taco Bell 合約為期 10 年。因此海外 KFC 並不包括在這次轉換計劃內。
雙方未有公布新合作協議的財務條款。
KFC 推動品牌翻身 可口可樂配合開發新飲品
KFC 美國總裁 Catherine Tan-Gillespie 表示,這次合作是品牌「Kentucky Fried Comeback」翻身計劃的一部分。公司希望藉着改善餐廳體驗、調整餐牌及增加飲品選擇,吸引消費者重新光顧。
KFC 近年亦積極測試傳統汽水以外的飲品。集團位於美國德州 McKinney 的 Open House 創新餐廳,已推出凍咖啡、珍珠飲品及奶昔等產品,測試顧客對不同飲品的需求。
KFC 表示,新合作將利用可口可樂旗下的飲品系列,為餐點提供更多配搭選擇,並探索不同時段的飲品銷售機會。
可口可樂北美餐飲業務總裁 Dagmar Boggs 亦指出,雙方將結合 KFC 餐飲產品與可口可樂的飲品開發及供應能力,擴大顧客選擇。這亦是兩個品牌首次在整個美國市場建立全面飲品合作關係。
百事仍保留其他大型連鎖餐飲客戶
雖然失去美國 KFC 合約,百事仍與 Subway、Jersey Mike’s Subs 等美國連鎖餐飲品牌合作,並繼續為 Taco Bell 及海外 KFC 供應飲品。
相反,可口可樂本身已是麥當勞(McDonald’s)及 Wendy’s 等連鎖快餐品牌的長期飲品合作夥伴。KFC 加入後,可口可樂將進一步擴大在美國連鎖快餐市場的供應網絡。
資料來源:
KFC 官方新聞稿、
Reuters、
Nation’s Restaurant News
iPhone Duo 摺機今晚 8 點預訂 7.6 吋大芒$17499起 Trade-in 最多減$8000
Apple 宣布首款摺疊式 iPhone Duo 會在香港時間 10 月 16 日(星期五)晚上 8 時,於 apple.com/hk 及《Apple Store》app 接受預訂,並由 10 月 23 日起發售。iPhone Duo 打開後的內螢幕比 iPhone 18 Pro Max 大 50%,香港售價由 HK$17,499 起。
內外雙螢幕 打開更大 摺合仍輕巧
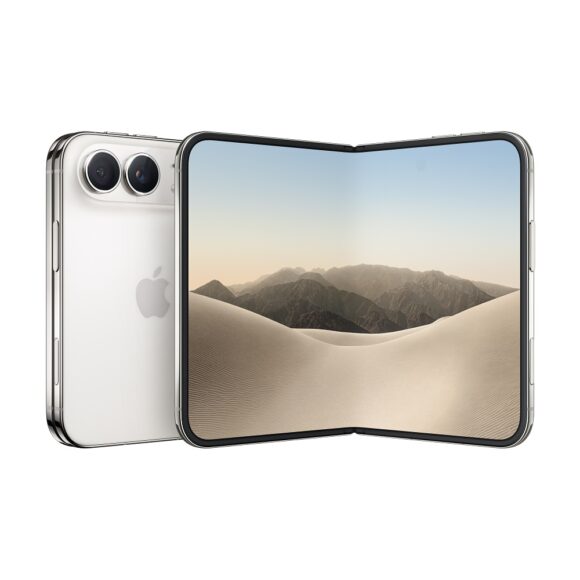
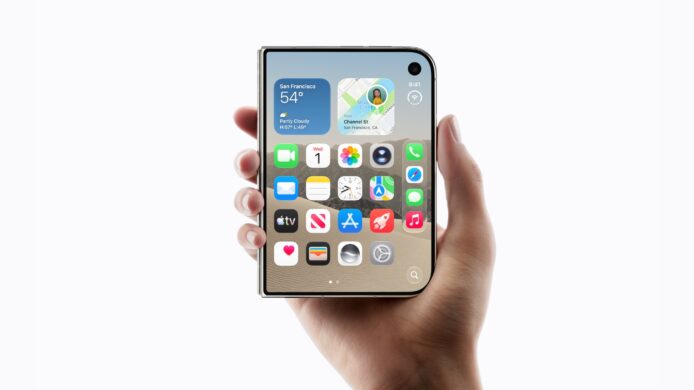
iPhone Duo 採用摺疊設計,是 Apple 歷來螢幕最大的 iPhone。打開後它是空前最薄的 iPhone,內螢幕比 iPhone 18 Pro Max 大 50%,方便用戶看內容、玩遊戲和同時處理不同工作。Apple 香港官網列出內螢幕為 7.6 吋超級 Retina XDR 可摺式螢幕,以標準矩形量度的對角線為 7.58 吋。
摺合時,5.4 吋外螢幕提供 iPhone 18 Pro 90% 螢幕面積,機身保持輕巧便攜。Apple 指 iPhone Duo 配備精準鉸位結構,每次開合都有流暢手感。
A20 Pro 晶片 雙電池設計
iPhone Duo 搭載 A20 Pro 晶片,並採用雙電池設計。按 Apple 香港官網資料,外螢幕影片播放時間最長 44 小時,內螢幕則最長 31 小時。同一頁面列出 iPhone 18 Pro 影片播放時間最長 43 小時,電池數據會受網絡配置等因素影響。
機身採用鈦金屬邊框及鉸位護層,具備 IP68 防水防塵級別,有星光白色和夜空色兩款顏色。後置為 4,800 萬像素雙融合相機系統,包括融合主相機和融合超廣角,前置為 1,200 萬像素 Center Stage 相機,內螢幕下方另設 FaceTime 相機。
軟件方面,iPhone Duo 運行 iOS 27,支援分割檢視多工處理,並可在內螢幕或外螢幕使用待機模式。Apple 表示 Siri AI 會以 beta 版隨 iOS 27 推出,首先支援英文。iPhone Duo 不設實體 SIM 卡槽,只能以 eSIM 啟動,用戶要確認流動網絡供應商支援 eSIM。
四種容量 預先設定換購與配件
香港版 iPhone Duo 提供 4 種容量,價錢如下:
256GB:HK$17,499
512GB:HK$19,299
1TB:HK$22,799
2TB:HK$27,999
作為對照,Apple 香港官網顯示 iPhone 18 Pro 由 HK$10,499 起。
Apple 讓顧客在預訂前先選好型號、配對配件和完成換購設定,以避開開售初期的高峰。顧客如在香港時間 10 月 16 日中午 12 時前將產品加至購物袋,就可在晚上 8 時預訂開始一刻,一按即可提交訂單。
換購優惠 AppleCare+ 與新配件
Apple Trade In 換購計劃為 iPhone Duo 提供 HK$250 至 HK$8,750 的以舊換新優惠,實際金額視乎舊裝置狀況、推出年份和配置。AppleCare+ 服務計劃收費 HK$2,599,提供不限次數的意外損壞維修服務,每次維修須收取服務費。
Apple 同步推出 iPhone Duo Folio 和 iPhone Duo Case 兩款新配件。Folio 有海軍藍和灰褐色,內置支架,Case 有沙色和海軍藍,兩款都支援 MagSafe。Apple 香港官網則列明,購買 Apple 裝置可獲指定服務免費試用 3 個月,試用期後 Apple Music 每月收費 HK$78,Apple Fitness+ 每月收費 HK$58。
資料來源:Apple 香港、Apple Newsroom
日本氣象廳再次誤報 9.9 級地震 實為堪察加半島 6.9 級地震 剛遇中國考察團遊北方四島
日本氣象廳 10 月 16 日中午發出緊急地震速報,錯誤預測千島群島發生規模 9.9 強烈地震,最大震度可能達日本震度 7 級,警報範圍涵蓋北海道、東北及關東等多個地區。氣象廳約 8 分鐘後取消警報,確認實際發生的是俄羅斯堪察加半島附近規模 6.9 地震,日本只有北海道函館市錄得震度 1,並無海嘯威脅。
錯誤預測規模 9.9 警報涵蓋東京等多個地區
日本時間 10 月 16 日中午 12 時 38 分(香港時間上午 11 時 38 分)左右,俄羅斯堪察加半島附近發生規模 6.9 地震,震源深度約 160 公里。
根據日本氣象廳公開的緊急地震速報紀錄,系統最初於中午 12 時 38 分 27 秒估計擇捉島附近發生規模 6.2 地震,其後多次修正震源位置及規模。到了 12 時 39 分 23 秒,系統突然把千島群島的估算地震規模提高至 9.9。
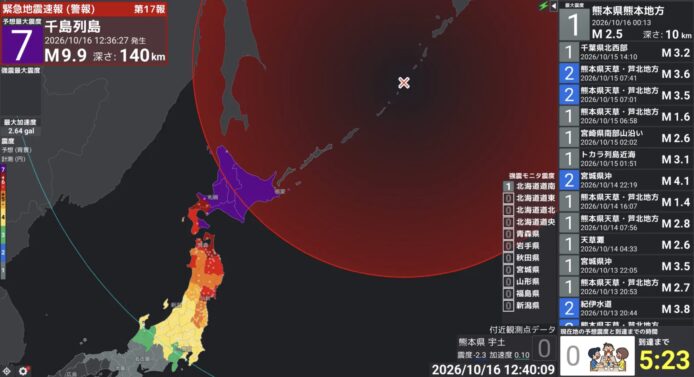
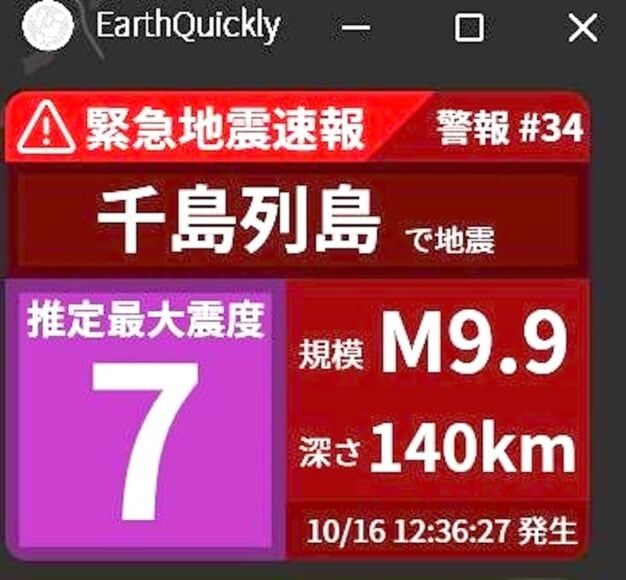
氣象廳於 12 時 40 分 2 秒發出緊急地震速報警報,預測最大震度達 7 級。警報範圍涵蓋北海道、東北、關東、北陸、甲信、東海及伊豆群島,包括東京都所在的關東地區。
可是各地並未出現預測中的強烈震動。氣象廳最終於中午 12 時 48 分左右發出取消通知。日本實際觀測到的最大震度只有 1 級,地點為北海道函館市,沒有任何地區錄得震度 2 或以上。
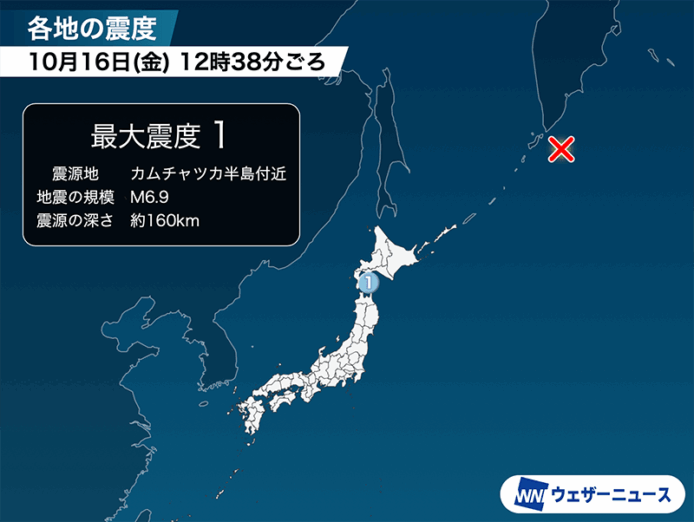
氣象廳正調查為何系統會嚴重高估地震規模及預測震度,現階段尚未公布確切原因。
2016 年曾誤報東京灣規模 9.1 地震
日本過去亦曾發生類似地震速報誤報。2016 年 8 月 1 日下午 5 時 9 分,氣象廳系統錯誤預測東京灣附近發生規模 9.1 地震,最大震度達 7 級,約 15 秒後取消速報。
當年的事故源於千葉縣富津市地震觀測點出現異常訊號,後來確認與地震計電源部分故障有關。由於當時只有一個觀測點出現異常,氣象廳並沒有向公眾正式發出緊急地震速報「警報」,但部分地震預報 App 已向用戶推送錯誤資訊,更令部分鐵路服務短暫停駛。
今次事故則涉及正式發出的緊急地震速報「警報」,影響範圍更廣。氣象廳仍在調查事故原因,尚不能確定兩宗誤報是否涉及相同技術問題。
資料來源:
日本氣象廳官方速報紀錄、
Weathernews、
Yahoo! Japan 地震資訊、
ITmedia NEWS
