加密貨幣交易所 Binance(幣安)11 月 3 日公布 10 月 29 日大規模失竊案的初步調查,揭露黑客早於 6 月已透過遭篡改的 Homebrew 安裝程式取得員工資料。一名錢包系統工程師原本只想安裝 AI 編程工具,卻在網上搜尋後下載惡意軟件。Reuters 及 Fortune 報道指相關軟件經網上廣告推廣,事件最終涉及約 63.4 億美元(約 495 億港元)數碼資產。
工程師搜尋 Homebrew 下載假程式 換機後黑客仍掌握團隊資料
Binance 在報告中稱,負責錢包開發及維運的工程師 A 於 2026 年 6 月使用搜尋引擎尋找安裝 AI 編程工具的方法,期間下載遭篡改的 Homebrew 安裝程式。Homebrew 原本是 Mac 及 Linux 常用的軟件套件管理工具,官方網站為 brew.sh。今次問題涉及假冒安裝程式,並非 Binance 指出正版 Homebrew 本身存在漏洞。
Binance 的安全團隊其後察覺異常,替員工更換電腦並更新相關登入憑證。不過,黑客已取得工程師 A 的職責,以及與他合作的錢包基建團隊成員資料。這宗 6 月發生的事件沒有立即造成全部資產損失,卻讓黑客掌握後續選擇攻擊目標所需的情報。
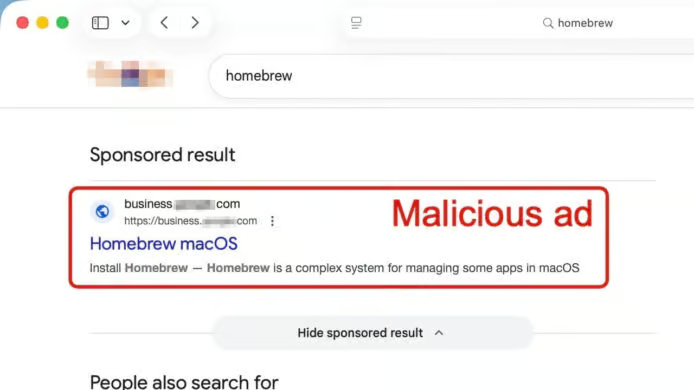
Google 曾出現假 Homebrew 置頂廣告 未證實就是幣安員工所點擊一則
Reuters 及 Fortune 指,6 月的惡意軟件透過網上廣告接觸員工;但 Binance 官方報告只提及「搜尋引擎」,沒有指明 Google,亦未確認廣告是否排名第一。現時不能將「Google 搜尋排名第一的廣告」視為幣安已證實的入侵細節。
這種廣告陷阱確實曾在 Google 出現。網絡安全機構 SANS Internet Storm Center 的研究員 Brad Duncan 於 5 月 1 日公布,4 月 30 日發現 Google 搜尋中的假 Homebrew 贊助結果,連往冒充安裝教學的網頁,誘導用戶在 Mac 終端機執行惡意指令,安裝 MacSync 資料竊取程式。該例子證實搜尋廣告可成為惡意程式入口,但尚無證據顯示它與 Binance 工程師下載的檔案屬同一廣告或同一攻擊活動。
假招聘再令另一工程師中招 黑客借內部 AI 工具擴大控制
Binance 的調查顯示,黑客於 9 月透過正規求職平台接觸另一名軟件工程師 B,假扮招聘公司的項目總監,並安排人事部代表及自稱行政總裁的人士先後面試。假人事部代表更展示載有私人相片及影片的社交帳號,增加可信程度。到了第二輪面試,對方要求工程師在工作電腦下載一份程式編寫測試,當中暗藏惡意程式碼。
惡意程式在設定過程執行,以假版本取代正常的開發工具組件,建立與黑客服務器聯絡的途徑。Binance 指當時的電腦防護軟件未能偵測這款零日惡意程式。10 月 20 日,黑客再利用受控制的工程師 B 電腦及 Binance 內部 AI 工具,入侵工程師 A 及第三名錢包工程師 C 的電腦,並在工程師 A 的電腦找到可部署容器的權限 Token。
10 月 29 日動用被盜權限 近 500 億港元資產受影響
Binance 指黑客在 10 月 29 日登入工程師 C 的電腦,使用從工程師 A 取得的憑證部署容器及執行惡意腳本,進一步接觸錢包交易簽署服務,繞過正常提幣流程發起未經授權的轉帳。這是歷時數月、涉及多名員工及多個系統的連串攻擊,不能單純理解為「點擊一次廣告,就即時損失近 500 億元」。
Binance 表示,截至 11 月 3 日,已有約 28.5 億美元涉事資產獲凍結或攔截,而截至 10 月 31 日已補回 98% 受影響的代幣資產。公司稱會承擔損失,並已重建涉事錢包系統及內部 AI 工具、停用相關憑證,聘請獨立資安公司檢視調查。Binance 引述美國聯邦調查局(FBI)最新資料,指北韓涉及這宗攻擊;北韓已否認有關指控。
對一般用戶來說,下載 Homebrew 等開發工具時應直接核對官方網站及安裝指令,切勿單憑搜尋結果位置或「贊助」標籤判斷可信程度。Homebrew 官方文件建議用戶由 brew.sh 取得安裝指示;對需要在終端機執行的陌生指令,尤其應先檢查真正來源。
資料來源:Binance 官方調查、Reuters、Fortune、SANS Internet Storm Center、Homebrew 安裝文件