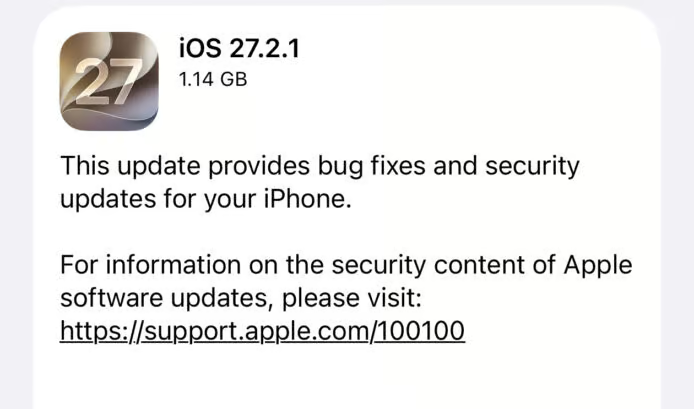
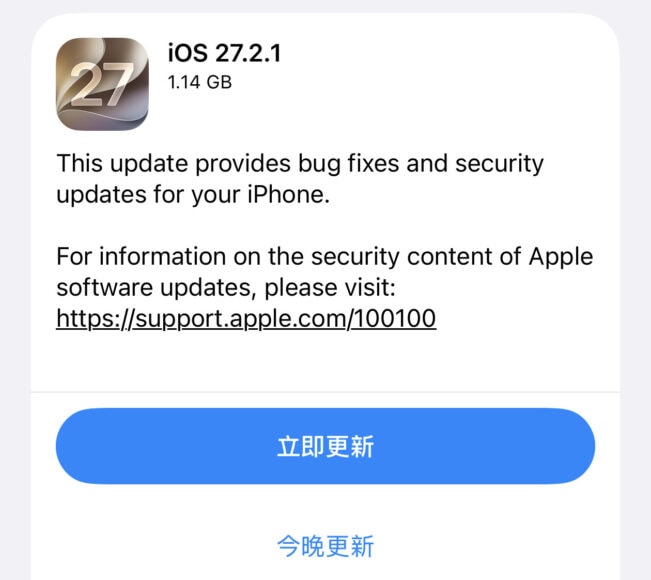
Apple 於 11 月 9 日推出 iOS 27.2.1、iPadOS 27.2.1 及舊款裝置適用的 iOS 18.7.12 安全更新。根據 Apple 官方安全公告,新版 iOS 涉及 9 個 CVE 漏洞編號,舊版更新涉及 6 個,扣除重複項目後合共修補 10 個不同漏洞。其中兩個 Bluetooth 配對漏洞,可能讓附近惡意裝置在用家沒有確認或操作的情況下與 iPhone 配對;iMessage 群組訊息、AirPlay 及記憶體安全亦受影響。
藍牙漏洞或繞過配對確認 用家毋須操作也可連接
Apple 公告列出 CoreUtils 元件兩個藍牙配對漏洞,編號為 CVE-2026-113965 及 CVE-2026-113964。CVE-2026-113965 可能讓惡意 Bluetooth 裝置在用家沒有進行任何互動下建立配對;CVE-2026-113964 則可能讓藍牙通訊範圍內的攻擊者,繞過配對碼輸入次數限制,在毋須用家確認的情況下與裝置配對。
正常情況下,新藍牙配件與 iPhone 配對時,部分裝置需要用家確認連接要求或輸入配對碼。今次漏洞可能令這些驗證步驟失效。不過,有關攻擊受藍牙通訊距離限制,未經授權配對亦不代表黑客能直接讀取手機內全部資料。
Bluetooth 記憶體安全問題 AirPlay 配對碼限制同樣受影響
Apple 亦修補 Bluetooth 元件的 CVE-2026-113970 漏洞。官方指出,處於藍牙通訊範圍內的攻擊者可能利用相關問題破壞處理程序記憶體。這是一項 use-after-free 漏洞,Apple 已改善記憶體管理機制。
AirPlay 方面,CVE-2026-113968 可能讓藍牙通訊範圍內的攻擊者繞過配對碼嘗試次數限制;另一個涉及 rapportd 元件的 CVE-2026-113969,則可能讓同一網絡上的攻擊者繞過 AirPlay 配對碼嘗試次數限制。Apple 已針對相關邏輯問題改善狀態管理。
iMessage 群組漏洞 陌生人或可加入並接收訊息
iMessage 同時修補兩個安全問題。CVE-2026-113961 可能讓遠端攻擊者未經正常授權加入 iMessage 群組,並接收其訊息。Apple 已加強權限驗證。
另一個 CVE-2026-113960 漏洞,可能令新加入 iMessage 群組的成員,讀取自己入群前已發送的歷史訊息。Apple 表示已移除存在漏洞的程式碼。另外,App Intents 的 CVE-2026-113963 授權漏洞,可能讓應用程式存取敏感用戶資料,Apple 已改善其權限管理。
Brotli 漏洞曾遭利用 香港 HKCERT 評為極高風險
今次更新還包括資料壓縮程式庫 Brotli 的 CVE-2026-111497 漏洞。惡意設計的輸入可能觸發越界寫入,導致記憶體損毀。美國網絡安全暨基礎設施安全局(CISA)於 10 月 27 日將有關漏洞列入「已知遭利用漏洞目錄」(KEV),表示相關漏洞已出現實際利用情況。
但 Brotli 程式庫漏洞曾遭利用,不代表已有證據證實黑客利用它攻擊 iPhone 或 iPad。Apple 的 iOS 安全公告未確認涉及旗下裝置的實際攻擊案例。香港電腦保安事故協調中心(HKCERT)於 11 月 10 日發出安全公告,將這批 Apple 產品漏洞評為「極高風險」,建議用家安裝官方修補程式。
舊款 iPhone XS、XR 亦獲更新 其他 Apple 系統同步修補
Apple 指 iOS 27.2.1 適用於 iPhone 11 或更新型號;iPadOS 27.2.1 適用於 iPad Pro 12.9 吋(第 4 代)起、iPad Pro 11 吋(第 2 代)起、iPad Air(第 4 代)起、iPad(第 9 代)起及 iPad mini(第 6 代)起。
仍使用 iPhone XS、iPhone XS Max、iPhone XR 或第 7 代 iPad 的用家,則可安裝 iOS 18.7.12 或 iPadOS 18.7.12。舊版更新另外修補 MediaRemote 元件的 CVE-2026-113971 漏洞,避免有機會實際接觸裝置的攻擊者從鎖定畫面將裝置與 AirPlay 接收端配對。Apple 同時推出 iOS 26.7.3、macOS、watchOS 及 visionOS 等相關安全更新。
iPhone 如何更新 iOS 27.2.1
iPhone 用家可進入「設定」→「一般」→「軟件更新」,安裝裝置支援的最新正式版本。使用舊型號的用家應按系統提供的更新版本安裝,不必強行尋找 iOS 27.2.1。由於漏洞涉及藍牙配對驗證及訊息權限,即使未發現異常連線,仍建議盡快更新。
資料來源:Apple iOS 27.2.1 安全公告、Apple iOS 18.7.12 安全公告、HKCERT 安全公告