日本近日流傳「瀏覽成人網站 MissAV 會被偷拍」消息,引網民討論。有帖文聲稱用戶只要開啟網站,手機鏡頭就可能被偷偷啟動,甚至導致個人資料外洩。不過目前未有可靠證據證明,單純瀏覽 MissAV 就會觸發偷拍。真正有保安紀錄支持的風險,是騙徒假冒成人網站推出手機 App,誘騙 Android 用戶下載惡意程式,從而取得手機控制權。
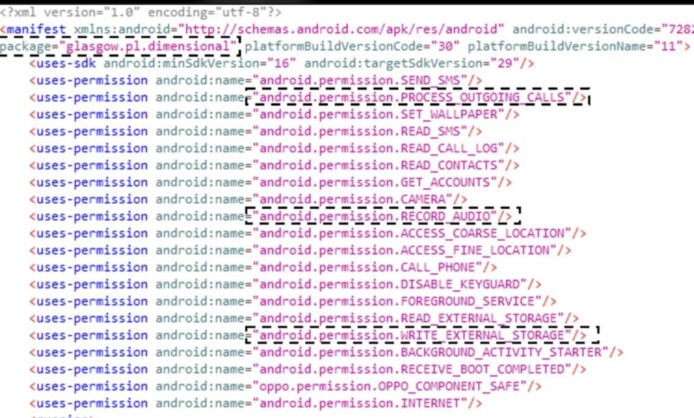
假 MissAV App 曾被用作散播 SpyNote 木馬
網絡保安公司 Symantec 曾發現有攻擊者冒充 MissAV 手機 App,散播名為 SpyNote 的 Android 惡意程式。SpyNote 屬於遠端控制木馬(Remote Access Trojan,RAT),一旦成功感染裝置並取得所需權限,攻擊者便可能遠端操控手機、竊取資料,甚至存取相機及咪高峰。
這類攻擊通常需要用戶下載及安裝惡意 APK,與一般透過瀏覽器觀看網站內容的情況不同。騙徒可能利用假下載按鈕、彈出視窗或其他誘導訊息,令用戶以為必須安裝程式才能繼續觀看影片。
日本網絡犯罪對策中心 JC3 亦於 10 月 15 日發出警告,指出有騙徒利用成人內容吸引用戶安裝假 App,隨後遠端控制手機及進行非法轉帳。不過 JC3 公告沒有直接點名 MissAV,因此不能將相關案件全部歸因於同一網站。
iPhone 出現綠點代表相機使用中 但不等於遭偷拍
有網民亦提到 iPhone 螢幕右上角綠色及橙色提示燈。根據 Apple 官方說明,綠點表示有 App 正在使用相機,亦可能同時使用咪高峰;橙點則表示咪高峰正在使用。
用戶可以打開控制中心,查看最近使用相機或咪高峰的 App。如果發現不認識的程式或不合理的使用紀錄,可到「設定」內的「私隱與保安」檢查相關權限。
不過綠點或橙點出現,並不一定代表手機遭偷拍。例如使用相機拍照、視像通話或語音功能時,系統同樣會顯示提示。相反,沒有出現提示燈亦不能保證手機完全沒有其他保安問題。
Android 用戶亦可透過系統私隱設定查看相機及咪高峰使用紀錄,並檢查有沒有不明程式取得無障礙服務、裝置管理員等高風險權限。
亂裝 APK 風險更高 單純瀏覽仍要留意瀏覽器漏洞
今次傳聞容易令人誤以為,只要瀏覽成人網站便會自動感染木馬。從目前可確認的 SpyNote 攻擊方式來看,主要風險來自安裝假冒 App,以及向惡意程式授予權限。
但亦不能因此認為單純瀏覽網站絕對安全。瀏覽器或作業系統若存在可被利用的安全漏洞,理論上仍可能出現毋須安裝 App 的攻擊。因此用戶應保持 iOS、Android 及瀏覽器更新,避免下載來源不明的 APK,亦不要隨意允許陌生網站使用相機及咪高峰。
如果手機突然出現不明 App、自動開啟頁面、要求開啟無障礙服務,或有異常權限請求,應停止操作並檢查裝置。若懷疑已安裝遠端控制木馬,應使用另一部可信任裝置更改重要帳戶密碼,並檢查銀行交易紀錄。
目前最需要釐清的是,網上流傳的「睇 MissAV 就會被偷拍」並未獲證實。已有資安研究指出,假冒成人網站的惡意 App 確實可能危及手機私隱,但兩者不能混為一談。