印度數碼信任服務商 eMudhra 於 10 月 22 日宣布,正式決定退出全球 SSL/TLS 網站憑證業務。公司日前被揭發旗下 8 個中繼憑證機構(Intermediate CA)的私鑰極易被破解,其中一條竟然只是數字「4」,事件促使 Google、Mozilla 等瀏覽器供應商緊急封鎖相關憑證。eMudhra 將安排現有客戶透過合作夥伴免費更換憑證,並逐步結束相關業務。
原應難以破解的 P-384 私鑰 竟然只得單一位元組數值
資安研究員 Scott Helme 分析出事憑證後發現,相關私鑰均採用 P-384 橢圓曲線密碼技術,正常情況下應以近乎不可猜測的大型隨機整數作私鑰。然而 8 條出事私鑰的數值均小於 256,分別包括 4、56、66、115、155、156、230 及 237。Helme 表示,他用一般手提電腦,在不足 1 秒內便從公開憑證還原私鑰。這 8 個中繼 CA 當中,6 個涉及 TLS 網站憑證,另外 2 個用於程式碼簽署。
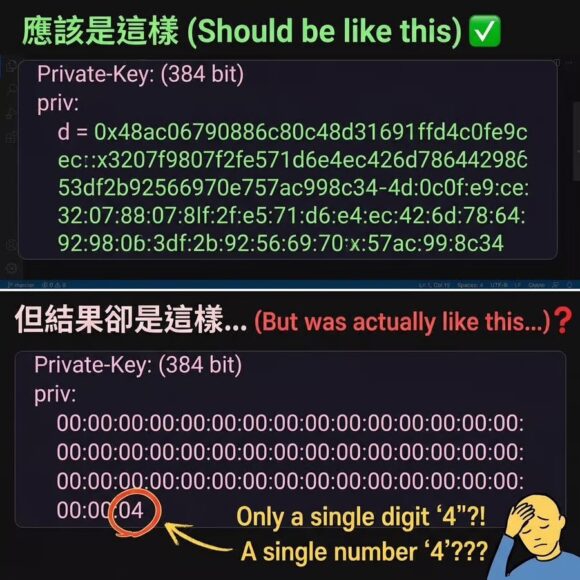
eMudhra 解釋,問題源於 2025 年 4 月 30 日的金鑰生成程序。當時系統進行金鑰包裝及解包裝(wrap/unwrap)步驟時出錯,產生另一組極弱的私鑰,並誤將相關金鑰對應的憑證納入公開信任體系。這批憑證曾通過兩個年度的獨立審核,問題一直未被發現。
弱私鑰意味第三方毋須入侵 eMudhra 系統,也能推算簽署私鑰,進而偽造看似可信的 HTTPS 網站憑證。在仍信任相關 CA、又未可靠檢查撤銷狀態的裝置或程式上,攻擊者若可攔截網絡連線,便有機會冒充其他網站及截取資料。不過 eMudhra 表示,受影響的中繼 CA 沒有簽發任何終端網站憑證,亦未發現其基礎設施或資料遭入侵;現有公開資料未證實這些私鑰已被惡意利用。
瀏覽器緊急封鎖 Google 預定 10 月 27 日移除根憑證
事件於 10 月 17 日通報予主要瀏覽器供應商。Google 同日透過 Chrome 的 CRLSet 機制封鎖受影響的中繼 CA 公鑰,Mozilla 亦經 OneCRL 為 Firefox 用戶提供保護,毋須等待一般瀏覽器更新。Google 指出,由於相關 6 個 TLS 中繼 CA 在封鎖前沒有任何終端憑證出現在 Certificate Transparency(CT)紀錄,強制執行 CT 驗證的 Chrome 用戶未曾信任透過它們簽發的偽造憑證。
Google 已決定從 Chrome Root Store 移除相關上層根憑證「emSign ECC Root CA – G3」,預計於美國時間 10 月 27 日向使用該信任庫的裝置推出更新。Google 提醒仍使用這條憑證鏈的網站管理員,應立即轉用其他受信任憑證機構簽發的 TLS 憑證,以免網站連線受影響。對於未有持續更新憑證信任庫、又不會檢查憑證撤銷資訊的程式及嵌入式裝置,風險仍需個別處理。
相關業務只佔約 1% 收入 承諾免費換證
eMudhra 主席 V. Srinivasan 表示,全球 SSL/TLS 憑證業務約佔公司總收入 1%。公司認為數據主權及合規要求令經營成本增加,加上大型機構提供免費憑證,相關業務的回報已下降。他亦指出,事件在社交平台引起的關注程度,遠超這項業務在公司整體營運中的比重,因此董事會決定退出。
eMudhra 表示,旗下 G1 RSA 根憑證在過渡期內仍會繼續支援客戶,憑證撤銷及狀態查詢服務亦會維持,直至已簽發憑證全部到期或完成更換。公司將與瀏覽器信任計劃及合作夥伴協調,免費為受影響客戶提供替代憑證,並提交完整事故根因報告。其印度數碼簽署憑證、eSign、企業 PKI 及身分驗證等其他業務則會繼續營運。
資料來源:eMudhra 公告、eMudhra 事故說明、Google Security Blog、Scott Helme、印度 CERT-In