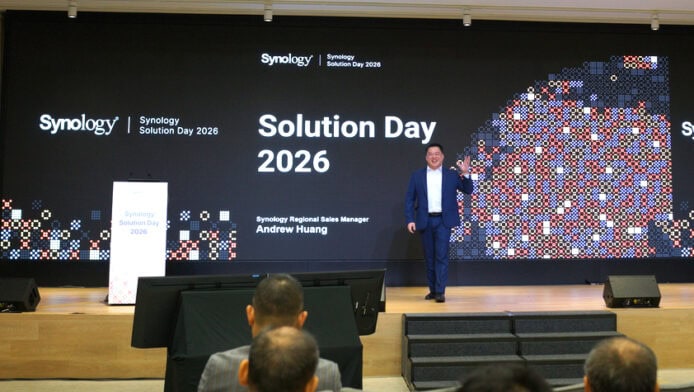
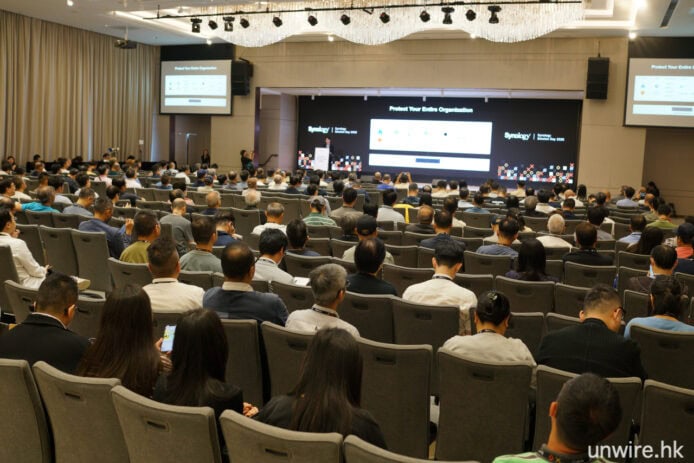
Synology 群暉科技 Solution Day 2026 於 23 日圓滿落幕,吸引超過 300 位企業 IT 人員共同參與,深入了解 Synology 完整的資料儲存、資料保護、團隊生產力、影像監控與影像資產解決方案,協助組織在 AI 時代掌握資料自主權。
今年同時是 Synology DSM 邁入 20 週年的里程碑,從單純的儲存作業系統,一路發展為企業在儲存、保護、協作、監控以至 AI 營運上共同倚賴的平台,目前全球已出貨 1,400 萬套系統,並保護超過 400 EB 的資料。
Synology 區域業務經理黃子玹(Andrew Huang)指出,「AI 的成效,取決於背後的資料。AI 模型本身已不再是最大的困難,真正的挑戰在於底層資料,而多數組織尚未準備就緒。企業資料分散於不同據點與應用系統,文件、郵件、對話及影像雖然承載重要的企業知識,卻一直難以被電腦理解。將這些資料搬到雲端,同樣面對成本、敏感性及監管限制;資料越有價值,就越難以搬移,也越需要留在企業自有的基礎架構中。」
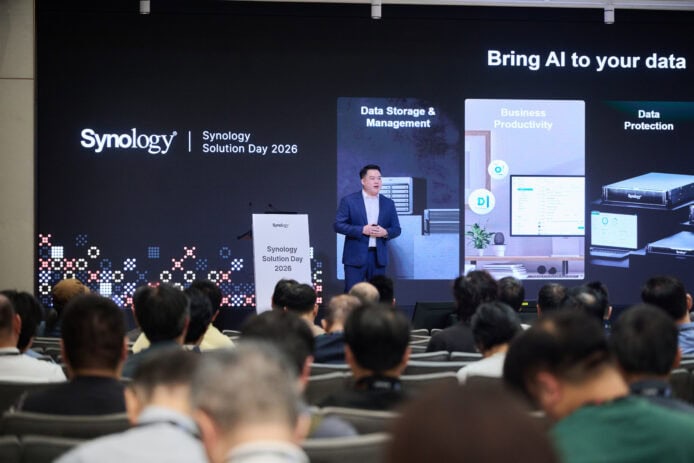
▲Synology區域業務經理黃子玹(Andrew Huang)於開場致辭時,介紹適用於各類企業的資料儲存、保護、監控與團隊生產力解決方案。
同樣參與今年活動的東芝儲存(Toshiba)產品亞洲策略聯盟首席專員吳博深(Augustine Ng)表示:「AI 需要可信賴的資料,可信賴的資料需要安全的儲存,而安全的儲存則需要可靠的基礎架構。」Toshiba HDD 與 Synology 結合企業級儲存技術及實用的資料管理能力,共同建立這項基礎。
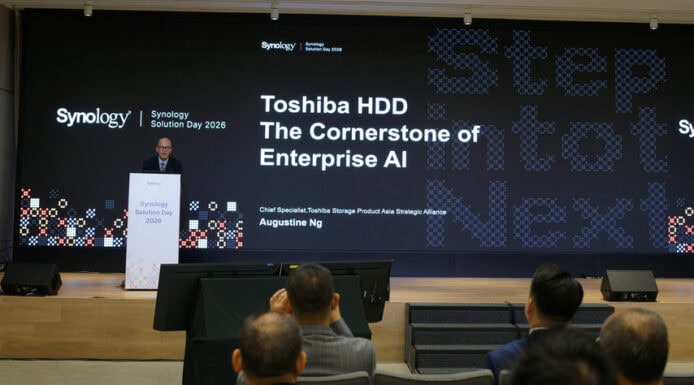
▲東芝儲存(Toshiba)產品亞洲策略聯盟首席專員吳博深(Augustine Ng)於 Synology Solution Day 2026 發表主題演講。
奪回資料主權:三大原因驅動企業重返地端
針對資料主權(Data Sovereignty),大會中亦分享了企業生產力工具正從公有雲逐漸轉回地端部署的新趨勢。此趨勢主要受三大因素驅動:第一,企業管治要求提升,為避免過度依賴單一雲端服務商,歐洲及多國政府已開始要求保留資料控制權;第二,網絡安全風險加劇,涉及第三方雲端工具的資安事件頻發,甚至有駭客利用 AI 模仿內部溝通;第三,訂閱成本不斷攀升,各大雲端軟體因導入 AI 而調漲費用。
為此,Synology 提供全地端的 Office Suite 私有雲套件,讓企業 100% 掌握資料。以擁有逾千名員工的大韓航空航太部門為例,導入 Synology 建立高可用性架構後,不僅重新掌握資料控制權,更提升了 80% 溝通效率並降低約 40% 成本。另一個例子是南韓最大型的醫療機構之一的韓國延世大學 Health System。他們旗下設有多間醫院及研究單位,每日處理大量行政文件,不斷擴大的檔案系統開始面對包括系統效能在內的各種挑戰。而透過使用 Synology Drive 實現管理超過 15,000 個端點的即時同步,將同步速度提升至原來的 10 倍,大幅改善以往遇到的延遲問題。
▲現場設攤位,供來訪 IT 技術人員了解 Synology 提供的各種儲存方案
匯聚業界觀點,探討企業如何為 AI 應用做好資料準備
活動亦邀請中國香港網絡安全協會(HKCNSA)創會主席葉青陽(David Ip)擔任主持,聯同香港電腦教育學會 (HKACE) 副主席陳俊銘(Jimmy Chan),以及系統整合商 Senco-Masslink Lead of Deal Pursuit 朱浚瑋(Andy Chu),圍繞「從資料就緒到發揮 AI 效益:資料控制、成本與營運韌性」展開專題討論。
從系統部署實務角度出發,朱浚瑋(Andy Chu)指出企業在導入 AI 前最常面臨「資料散落」與「權限混亂」的問題:「如果沒有做好權限控管與資料集中分析,AI 很難找到準確資料,甚至會導致機密洩漏。因此,我們選擇採用 Synology 的方案來協助客戶撇除風險,先篩選好適合讓 AI 學習的安全資料。」
在教育界方面,葉青陽(David Ip)補充了學校面對的獨特挑戰。他表示學校擁有大量敏感資料(如學生私隱、試卷),絕不能隨意上傳至外部 AI 平台,完善的權限設定是關鍵。此外,長遠的成本與營運韌性也是重點:「相較於昂貴的雲端訂閱費,一次性買斷 NAS 硬件更符合學校預算。加上突發斷網時,地端備份能即時還原,這為學校帶來了極大的安全感。」討論帶出,無論資料存放何處,企業皆應在混合雲架構下做好備份,以應對日益猖獗的勒索軟體威脅。
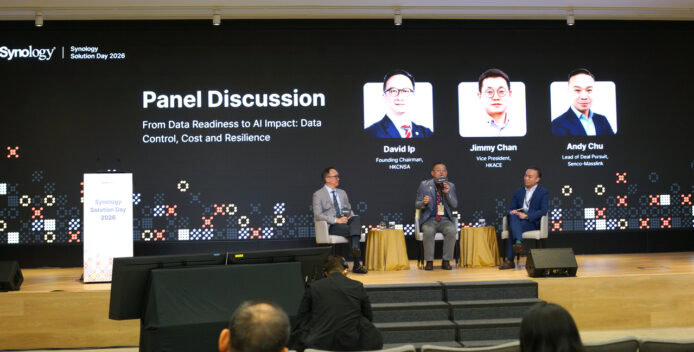
▲中國香港網絡安全協會(HKCNSA)創會主席葉青陽(David Ip,左)、香港電腦教育學會(HKACE)副主席陳俊銘(Jimmy Chan,中),以及系統整合商 Senco-Masslink 的 Lead of Deal Pursuit 朱浚瑋(Andy Chu,右),於 Synology Solution Day 2026 進行專題討論。
從 AI 使用安全到復原驗證,落實資料自主權
針對資料控制,Synology 展示了如何將 AI 安全落實於日常運作。例如,即將支援 MCP(Model Context Protocol)的 Synology AI Console 可無縫對接外部大型語言模型 (LLM),充當企業專屬的 AI 代理(AI Agent)。系統不僅能按管理員設定遮蔽敏感資訊再傳送請求,更具備完善的稽核日誌(Audit Log)與權限繼承機制,降低資訊外洩風險。
在資料儲存面向,Synology 介紹針對關鍵工作負載的 PAS7700,與專為非結構化資料打造、首款支援 S3 物件儲存的橫向擴充機種 GS3400。面對現今快閃記憶體價格飆升與大容量硬碟交期延長等儲存成本上揚的環境,企業更可透過 Synology Tiering 自動分層機制,兼顧效能與支出。其運作方式是透過系統自動追蹤資料的存取頻率,將頻繁讀寫的「熱資料」保留在最佳效能的儲存層,並在背景將不常使用的「冷資料」自動搬遷至低成本、大容量的空間中。在實際應用上,這套自動化機制對使用者的操作體驗完全無縫,員工在 File Station 等介面中依然能一眼看見並直接開啟所有檔案,在無須改變日常工作習慣的前提下,有效幫企業釋放高效能空間並大幅節省長期儲存成本。
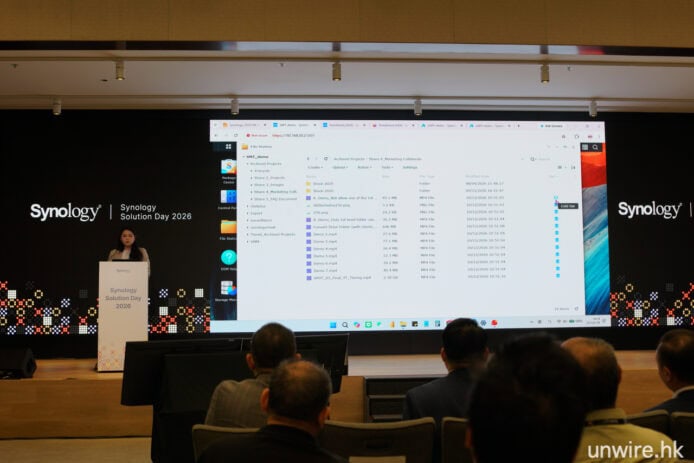
▲會場展示透過 Synology Tiering 自動分層機制,使企業在價格儲存硬件成本日漸上揚的趨勢下,同時兼顧效能與支出
資料保護則以 ActiveProtect 為核心持續擴大保護範圍。除了延伸至公有雲主機與主流虛擬化平台,未來更將融入 AI 技術,推出異常偵測機制。主題演講強調,備份成功不等於成功復原,ActiveProtect 內建虛擬機沙盒環境,讓企業能在還原前實際演練與掃毒,確認關鍵資料與服務得以安全恢復。
在智慧影像監控方面,Synology 延續了完整的雲地生態系。企業不僅可選擇地端的 Surveillance Station,也可採用無須部署本地伺服器的雲端服務 Surveillance365,計畫推出的混合雲平台更讓組織能彈性決定影像監控的運行位置。這項部署優勢特別適合連鎖店、工地或充電站等缺乏機房設備的環境,大幅降低企業佈置閉路電視(CCTV)等監控設備的門檻與成本。
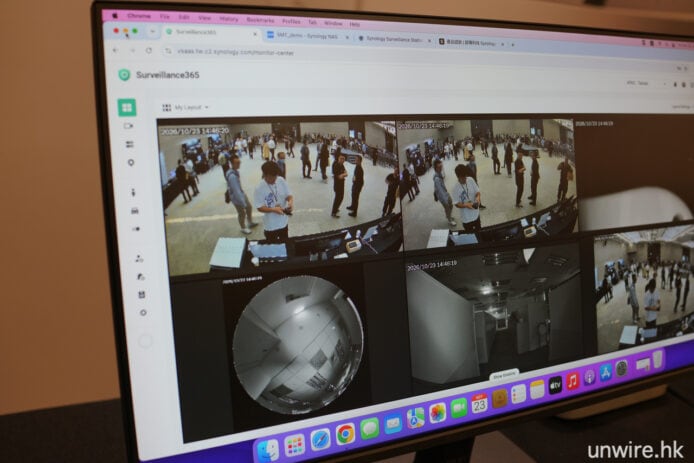
團隊生產力方面,Synology Office Suite 讓組織在掌握資料自主權下協作;全新溝通平台 ChatPlus 與 Meet 亦完全建置於企業自有設備。最後,Synology Photos 正式走向企業應用,透過 AI 自動分類與 OCR 機制,將海量名片、工程圖紙或盤點清單等影像,轉化為可搜尋的商業數據,且辨識與運算皆在企業內部完成。
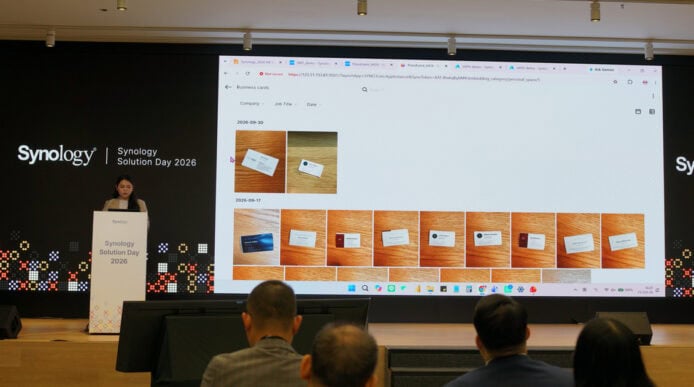
黃子玹總結:「無論技術如何改變,資料始終是基礎。讓 AI 靠近資料,讓資料繼續由企業掌握,並確保其在數碼與實體環境中的安全,正是我們今天希望共同探討的方向。」
Synology 高層專訪:深入解析 AI 時代的在地部署與資料防護
大會尾聲,我們 unwire 記者同Synology 區域業務經理黃子玹 Andrew 進行了一次特別訪談。針對企業在導入 AI、成本控制與防範勒索軟體等痛點,進行了深入解答。
Q1:現今外部大型語言模型(LLM)技術強大,企業使用地端 NAS 結合 AI 時,如何確保精準度與效能?
Andrew: AI 的價值不在於模型運算有多快,而是能否從既有資料中萃取價值。企業高達 80% 的資料是非結構化的(如相片、郵件、文件),Synology 的強項是透過語意搜尋、OCR 及圖像描述等功能,把這些散落的資料變成 AI 讀得懂的「知識庫」。有了這個乾淨、準確的地端資料庫作為基礎,再透過 AI Console 串接外部的 LLM(如 GPT、Gemini 等),就能打造出最符合企業需求的高效生產力工具。
Q2:現時很多企業著重數據安全,若透過 AI Console 呼叫外部 OpenAI 等模型,Synology 如何確保機密資料不會外洩?
Andrew: 這是企業非常關心的議題。我們透過 AI Console 結合 MCP(Model Context Protocol)伺服器,從五個重點確保企業能安心調用外部 API。
1. 權限繼承:AI 的存取權限會直接繼承 NAS 原有的帳號設定。例如,主管與一般員工能透過 AI 搜尋到的資料完全不同,員工絕無法越級讀取或讓 AI 找出不符合其權限的機密文件。
2. 功能與能力管控:管理者可以針對特定使用者或群組,精細地設定他們能使用 AI 的哪些功能與工具。透過 MCP 伺服器進行統一的工具開關與派發,確保 AI 的能力具備高度可控性。
3. 安全護欄(Guardrails):我們會設定嚴格的輸入、輸出與行動規則,精準規範 AI「能讀什麼、能說什麼、能做什麼」,進行有效防護。
4. 去識別化:在將請求送出給外部 LLM 前,系統會自動將姓名、重要憑證等敏感的個人資訊屏蔽。LLM 只能讀到我們允許它分析的內容,無法接觸真實個資。
5. 完整稽核(Audit Log)與成本控管:這是企業專屬應用的最大優勢。系統會詳細記錄 AI 做了什麼編輯、導入了什麼資料、員工問了什麼問題,以及送出去給外部 LLM 的確切內容。這讓 IT 人員能完全掌握地端 NAS 送出的資料樣態。同時,管理者也能有效管控各員工或部門的 Token 用量,避免資源濫用及營運預算超支。
Q3:ActiveProtect 強調從「被動備份」走向「主動防禦」。當系統學習企業平時備份樣貌後,若遭遇未知的零時差勒索軟體攻擊,其異常偵測與自動還原乾淨版本的工作,是否容易進行,過程又是否能夠最低限度降低對企業的影響?
Andrew: 我們不再被動去識別病毒長相,而是利用 AI 學習企業日常備份的「規律與樣態」。一旦發現備份行為出現異常,系統會立即發出警報。更重要的是,ActiveProtect 內建虛擬機沙盒(Sandbox)功能,IT 人員可以在不影響正式環境的情況下,先在沙盒內試跑還原並進行掃毒,確保備份檔是100% 乾淨的,再將其還原至線上提供服務,大幅降低二次感染風險。
Q4:Surveillance365 推出了混合雲平台與語意搜尋功能,實際對企業來說有何得益?。而其 AI 辨識與運算能 100% 留在本地,而不依賴外部雲端算力,成本會否很高?
Andrew: 最大的優勢是「極高彈性的部署」。對於缺乏機房或 IT 人員的連鎖店、工地或充電站,只要接上網路就能直接將攝影機連上 Surveillance365 雲端服務,無須複雜的網路設定;同時,總部又可以透過地端的 Surveillance Station 進行統一集中管理,企業不必再在「全上雲」或「全地端」之間做二選一的妥協。
Q5:Synology Photos 新增的文檔資料庫能力與自動分類、OCR 萃取功能,除了節省搜尋時間外,有沒有一些例子是用戶可用這個功能提升生產力?
Andrew: 應用場景非常廣泛。例如:業務收到的大量實體名片,透過 OCR 拍照後能直接轉化為客戶資料庫;製造業可將廠房的盤點清單照片集中化管理並即時搜尋;HR 部門能利用人臉辨識輕鬆管理員工證件照;工程單位也能將充滿細節的工程圖紙數位化儲存並精準檢索。這讓相片不再只是佔用空間的檔案,而是具備商業價值的數據。
Q6:針對高昂的儲存成本,Synology Tiering 強調能自動將不常用的資料搬遷至低成本儲存。在實際企業環境中,這套自動分層機制對系統 I/O 效能的衝擊有多大?企業日常運作是否很容易適應?
Andrew: 近期 NAND 價格翻倍,大容量硬碟交期甚至長達 52 週,企業對儲存成本極為敏感。Synology Tiering 能自動將「熱資料」留在高效能硬碟,並將不常使用的「冷資料」搬遷至低成本大容量空間。對使用者而言,介面與操作體驗完全無縫(File Station 仍會顯示所有檔案),使用者找資料的速度與方式沒有任何改變。這能在不犧牲員工效率的前提下,有效幫企業大幅節省儲存成本。